เว็บติดไวรัสพนัน ค้นหาชื่อบริษัทบน Google กลับขึ้นเว็บพนันหรือภาษาญี่ปุ่น? รู้จักมัลแวร์ SEO Spam & Cloaking พร้อมวิธีตรวจสอบและแก้ไข 100%
หนึ่งในฝันร้ายที่สุดของคนทำเว็บไซต์ธุรกิจและคนทำ SEO คือการที่วันหนึ่งลูกค้าทักมาถามว่า “ทำไมค้นหาชื่อบริษัทของคุณใน Google แล้วเจอแต่ลิงก์สล็อต คาสิโนออนไลน์ หรือตัวอักษรภาษาญี่ปุ่น/จีนเต็มไปหมด?” แต่พอคุณลองพิมพ์ชื่อโดเมนเข้าไปดูหน้าเว็บตัวเอง หน้าเว็บกลับแสดงผลปกติดีทุกอย่าง!
อาการนี้ไม่ใช่ความผิดพลาดของระบบ Google ครับ แต่เว็บไซต์ WordPress ของคุณกำลังถูกโจมตีด้วยมัลแวร์สายพันธุ์แสบที่เรียกว่า “SEO Spam Hack” (หรือที่ในวงการเรียกว่า Japanese Keyword Hack / Gambling Cloaking Hack)
บทความนี้ทีมวิศวกรจาก Cyber-WP จะพาไปผ่ากลไกเบื้องหลังว่าแฮกเกอร์ซ่อนหน้าเว็บพนันนับหมื่นหน้าไว้ในเซิร์ฟเวอร์ของคุณโดยที่คุณมองไม่เห็นได้อย่างไร พร้อมคู่มือการตรวจสอบและขั้นตอนการกู้คืนระบบอย่างถูกต้องครับ
สารบัญ
Toggleทำไมเจ้าของเว็บเปิดดูแล้วไม่เห็น? รู้จักเทคนิค "Cloaking" ลวงตาของแฮกเกอร์
สาเหตุที่คุณเปิดเข้าเว็บไซต์ตัวเองตรงๆ แล้วไม่พบความผิดปกติเลย เป็นเพราะสคริปต์มัลแวร์ใช้เทคนิคที่เรียกว่า Cloaking (การพรางตัวแยกการแสดงผล) โดยการฝังโค้ดดักจับค่า User-Agent และ HTTP Referer ไว้ที่ไฟล์หน้าด่านของเว็บไซต์:
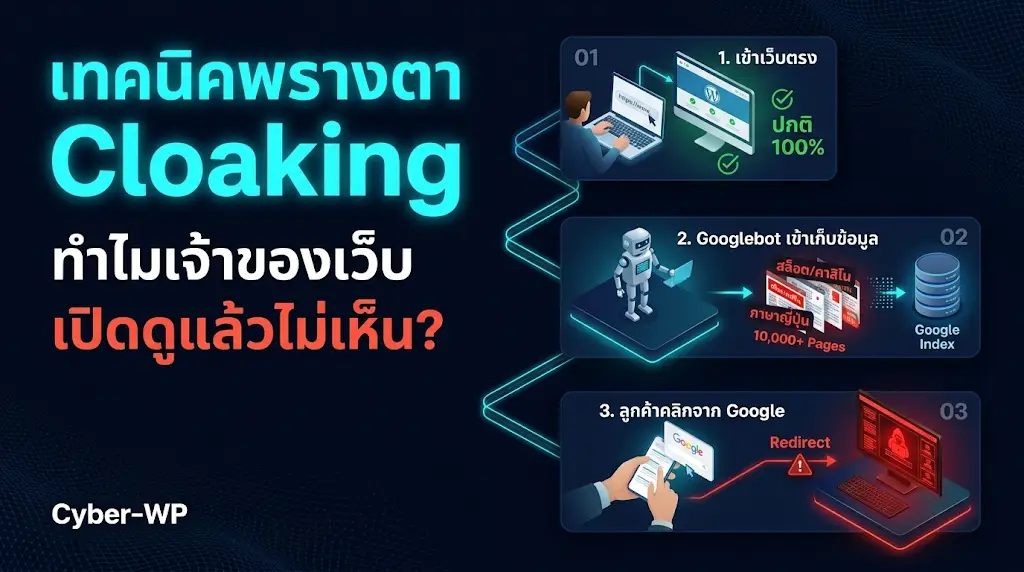
1. เมื่อเจ้าของเว็บหรือคนทั่วไปพิมพ์ URL เข้าเว็บตรงๆ:
สคริปต์จะตรวจสอบพบว่าเป็นเบราว์เซอร์ปกติ (เช่น Chrome, Safari) ที่ไม่ได้คลิกผ่านคีย์เวิร์ดเป้าหมาย ระบบก็จะปล่อยให้แสดงหน้าเว็บไซต์บริษัทของคุณตามปกติ 100% เพื่อไม่ให้คุณรู้ตัวและปล่อยให้มัลแวร์ฝังตัวอยู่ได้นานที่สุด
2. เมื่อบอทของ Google (Googlebot) เข้ามาเก็บข้อมูล:
สคริปต์จะตรวจพบ User-Agent: Googlebot และสลับหน้าฉากทันที โดยจะส่งหน้าเพจปลอมที่มีเนื้อหาเกี่ยวกับเว็บพนัน สินค้าแบรนด์เนมปลอม (ภาษาญี่ปุ่น) หรือลิงก์สแปมจำนวนมหาศาล (บางเว็บถูกสร้างหน้าปลอมแบบ Dynamic มากกว่า 10,000 – 50,000 หน้า) ไปให้ Google บันทึกลงในฐานข้อมูล (Index)
3. เมื่อลูกค้าคลิกเข้ามาจากหน้าผลการค้นหา Google:
สคริปต์จะเช็กค่า HTTP Referer ว่ามาจาก Google Search แล้วทำการ Redirect (พาเปลี่ยนหน้า) ลูกค้าของคุณไปยังเว็บไซต์พนันออนไลน์ของแฮกเกอร์ทันที
ขั้นตอนการแก้ไขและล้างมัลแวร์ SEO พนันแบบละเอียด (Step-by-Step)
⚠️ คำเตือนก่อนเริ่มลงมือ: การกดลบเฉพาะไฟล์แปลกปลอมที่มองเห็นด้วยตาเปล่า ไม่สามารถแก้ปัญหานี้ให้หายขาดได้! เพราะแฮกเกอร์ได้ฝังไฟล์ Backdoor (ประตูหลัง) และตั้งเวลาสร้างไฟล์ใหม่ไว้ในระบบแล้ว ก่อนทำการแก้ไขทุกครั้ง ต้องทำการ Backup ไฟล์และฐานข้อมูล (Database) เก็บไว้ก่อนเสมอ
หากคุณมีความเข้าใจด้านการจัดการ Server และโครงสร้างไฟล์ WordPress สามารถดำเนินการกู้คืนระบบตาม 6 ขั้นตอนมาตรฐานดังนี้ครับ:
ขั้นตอนที่ 1: ตรวจสอบและล้างไฟล์หน้าด่าน (index.php และ .htaccess)
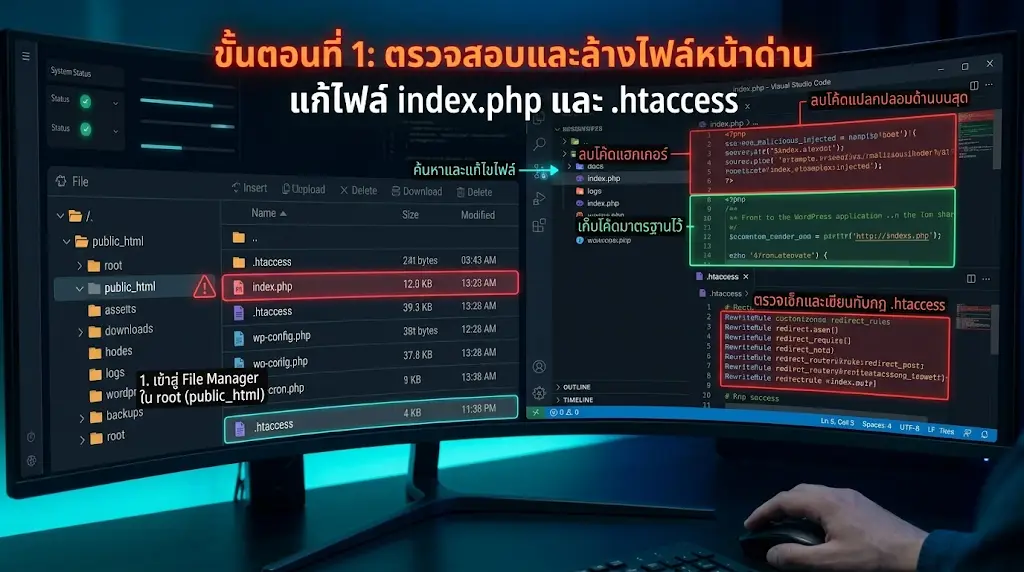
ไฟล์แรกที่มัลแวร์ชนิดนี้จะเข้าไปดัดแปลงคือไฟล์ index.php และ .htaccess ในโฟลเดอร์ราก (public_html)
ที่ไฟล์
index.php: ให้เปิดไฟล์ขึ้นมาดูที่บรรทัดบนสุด มัลแวร์มักจะแทรกโค้ดลักษณะ@include (".../favicon.ico");หรือโค้ดที่เข้ารหัสbase64_decode/gzinflateยาวๆ เอาไว้เหนือคำว่า<?php /** Front to the WordPress application...ที่ไฟล์
.htaccess: มักจะถูกเขียนกฎRewriteCondและRewriteRuleเพื่อดักจับgooglebotหรือส่งต่อไปยังไฟล์สคริปต์ตัวแม่ของแฮกเกอร์ (และแฮกเกอร์มักตั้งค่า Permission ของไฟล์นี้เป็น0444คืออ่านได้อย่างเดียวเพื่อป้องกันไม่ให้เราลบ) ต้องทำการเปลี่ยน Permission กลับเป็น0644แล้วเขียนโค้ด.htaccessมาตรฐานของ WordPress ทับลงไปใหม่
ขั้นตอนที่ 2: เขียนทับไฟล์ Core ของ WordPress ใหม่ทั้งหมด (Fresh Core Replacement)
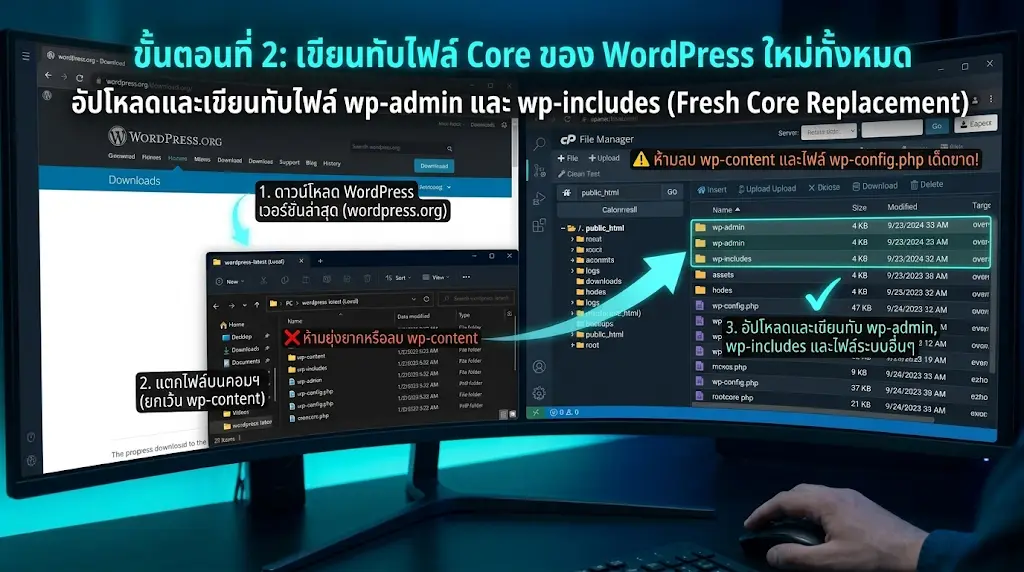
เพื่อความมั่นใจว่าไม่มีสคริปต์แฝงตัวอยู่ในโฟลเดอร์ระบบ ให้ดาวน์โหลดไฟล์ติดตั้ง WordPress เวอร์ชันล่าสุดจากเว็บทางการ (wordpress.org) มาแตกไฟล์ในเครื่องคอมพิวเตอร์ของคุณ:
ลบโฟลเดอร์
wp-adminและwp-includesตัวเก่าบนเซิร์ฟเวอร์ทิ้งอัปโหลดโฟลเดอร์
wp-admin,wp-includesและไฟล์ระบบในหน้าแรกจากชุดติดตั้งใหม่เข้าไปแทนที่ทั้งหมด (ห้ามลบโฟลเดอร์wp-contentและไฟล์wp-config.phpเด็ดขาด แต่ให้เข้าไปเปิดเช็กโค้ดในwp-config.phpด้วยมือว่าไม่มีโค้ดแปลกปลอมพ่วงอยู่)
ขั้นตอนที่ 3: สแกนหาไฟล์ Backdoor ในโฟลเดอร์ wp-content
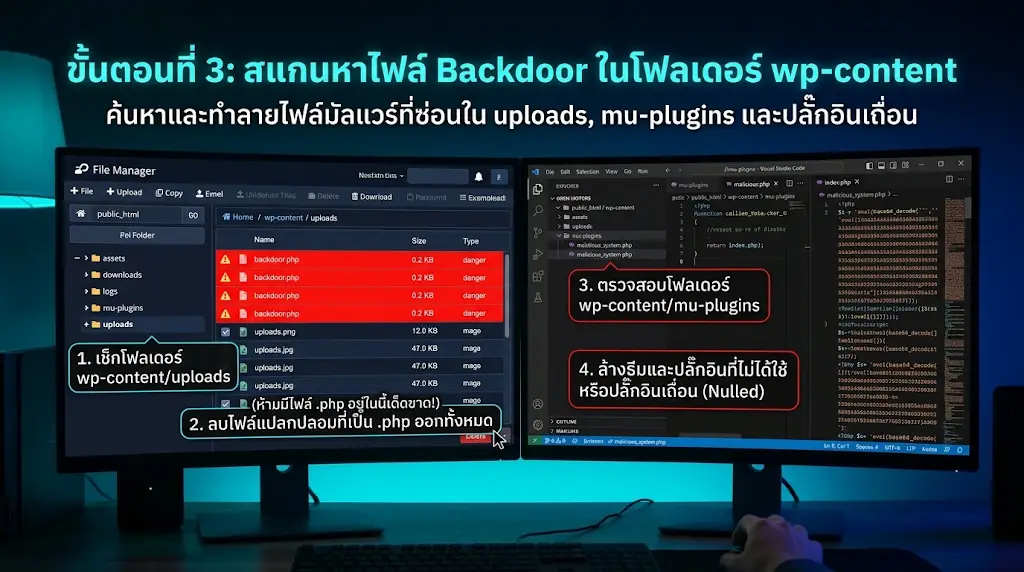
นี่คือจุดที่ยากและละเอียดอ่อนที่สุด เพราะข้อมูลรูปภาพ ธีม และปลั๊กอินจะอยู่ที่นี่ทั้งหมด:
โฟลเดอร์
wp-content/uploads: ตามปกติโฟลเดอร์นี้มีไว้เก็บรูปภาพและเอกสารเท่านั้น จะต้องไม่มีไฟล์นามสกุล.phpอยู่เลย หากตรวจพบไฟล์.phpหรือไฟล์รูปภาพปลอมที่มีโค้ด PHP ซ่อนอยู่ข้างใน ต้องตามลบทิ้งทั้งหมดโฟลเดอร์
mu-plugins(Must-Use Plugins): ตรวจสอบว่ามีโฟลเดอร์wp-content/mu-pluginsถูกสร้างขึ้นมาหรือไม่ เพราะแฮกเกอร์ชอบนำสคริปต์สร้างไวรัสอัตโนมัติไปวางไว้ที่นี่ เนื่องจากมันจะทำงานเองทันทีและไม่แสดงรายชื่อในหน้าเมนู Plugins หลังบ้านล้างธีมและปลั๊กอิน: ลบธีมที่ไม่ได้ใช้งานทิ้งทั้งหมด และทำการลงไฟล์ปลั๊กอินใหม่จากแหล่งที่ปลอดภัย (งดใช้ปลั๊กอินเถื่อน/Nulled เด็ดขาด)
ขั้นตอนที่ 4: ตรวจสอบฐานข้อมูล (Database) และ Cron Jobs
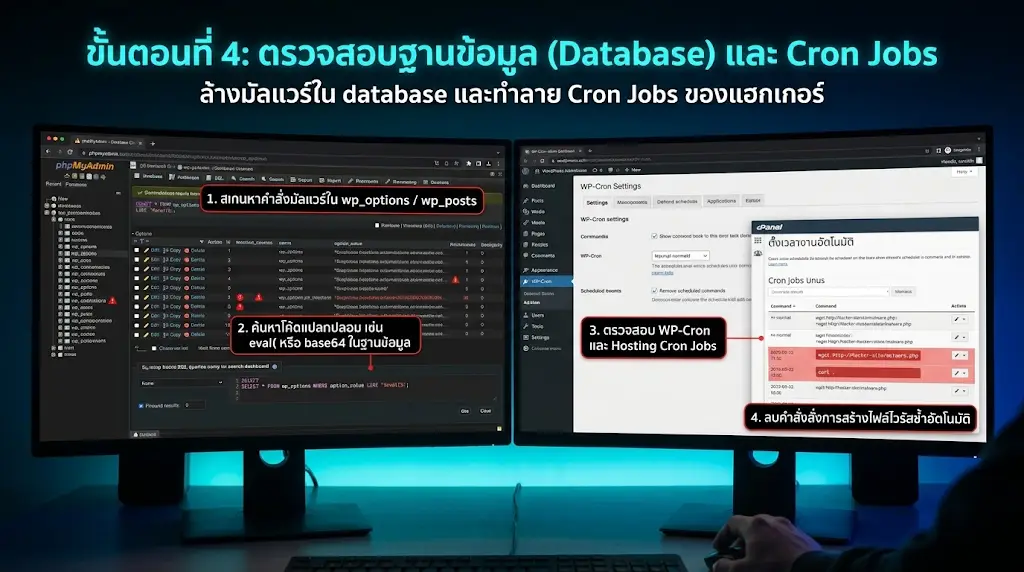
เข้าไปที่ phpMyAdmin เพื่อตรวจสอบตาราง
wp_options(เช็กค่าsiteurlและhome) และสแกนหาคำสั่ง<script>หรือeval(ที่อาจถูกฉีดเข้าไปในตารางwp_postsตรวจสอบระบบตั้งเวลาทำงานอัตโนมัติ (WP-Cron และ Server Cron Jobs บนโฮสติ้ง) เพราะหลายครั้งที่เราลบไฟล์ไวรัสหมดแล้ว แต่พอครบ 15 นาที ไฟล์ไวรัสกลับมาใหม่ทั้งหมด สาเหตุเกิดจากมี Cron Job แอบรันคำสั่ง
wgetหรือcurlไปดึงไฟล์ไวรัสจากเซิร์ฟเวอร์แฮกเกอร์กลับมาติดตั้งซ้ำ
ขั้นตอนที่ 5: รีเซ็ตสิทธิ์ความปลอดภัยทั้งหมด (Security Hardening)
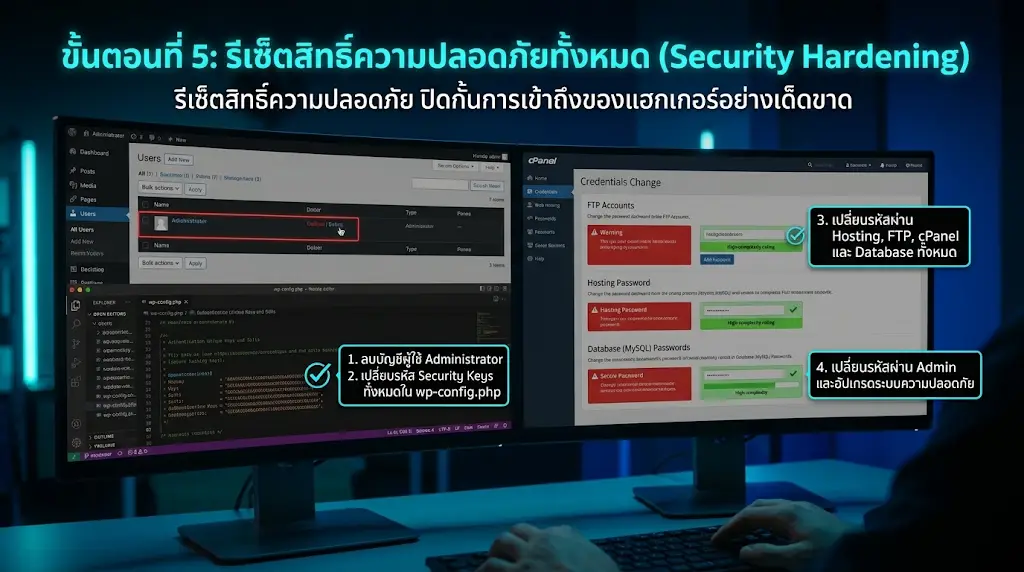
เข้าไปที่เมนู Users ในหลังบ้าน (หรือตาราง
wp_usersในฐานข้อมูล) ลบบัญชี Administrator แปลกปลอมออกทั้งหมด และเปลี่ยนรหัสผ่านของแอดมินตัวจริงใหม่ทำการเปลี่ยนชุดรหัส Security Keys & Salts ทั้ง 8 บรรทัดในไฟล์
wp-config.phpใหม่ทั้งหมด เพื่อเตะเซสชัน (Session) ที่แฮกเกอร์อาจแอบล็อกอินค้างไว้ออกจากระบบทันทีเปลี่ยนรหัสผ่านเข้าควบคุม Hosting (cPanel/Plesk), รหัสผ่าน FTP และรหัสผ่าน Database
ขั้นตอนที่ 6: กู้คืนอันดับ SEO และล้างหน้าขยะออกจาก Google
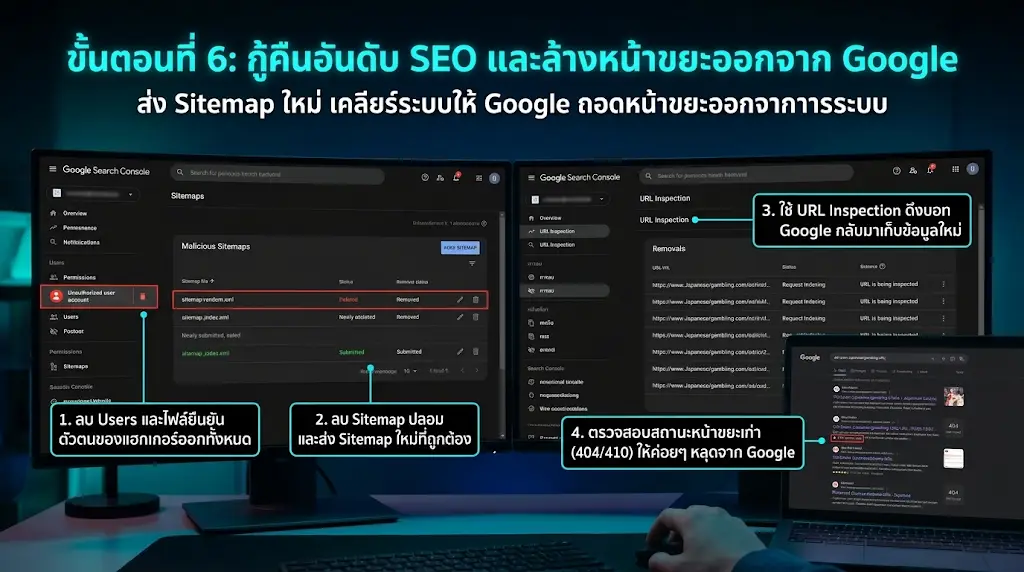
เมื่อมั่นใจว่าเซิร์ฟเวอร์สะอาด 100% และหน้าเพจพนันปลอมเหล่านั้นแสดงสถานะเป็น 404 Not Found (หรือ 410 Gone) จริงๆ แล้ว:
เข้าไปที่ Google Search Console ➡️ ลบ Users (เจ้าของเถื่อน) ที่แฮกเกอร์แอบแอดไว้ออกให้หมด และลบไฟล์
.htmlยืนยันตัวตนของแฮกเกอร์ออกจากโฮสติ้งลบ Sitemap แปลกปลอมทิ้ง แล้วส่งไฟล์
sitemap_index.xmlที่ถูกต้องของเว็บเราเข้าไปใหม่ใช้เครื่องมือ URL Inspection (ตรวจสอบ URL) เพื่อกด Request Indexing ให้บอท Google เข้ามาเก็บข้อมูลหน้าหลักและหน้าบริการที่สะอาดแล้วใหม่อีกครั้ง (ส่วนหน้าขยะที่ขึ้น 404 ไปแล้ว Google จะค่อยๆ ทยอยถอดออกจากผลการค้นหาตามรอบการ Crawl ครับ)
ลบเองแล้วไม่หาย ไวรัสพนัน เด้งกลับมาซ้ำทุกวัน? ให้ทีมวิศวกร Cyber-WP จัดการถอนรากถอนโคนให้คุณ!
ปัญหาไวรัส SEO พนันและภาษาญี่ปุ่นมีความซับซ้อนสูงมาก เพียงแค่คุณหลงเหลือไฟล์ Backdoor ทิ้งไว้เพียง 1 ไฟล์ หรือมี 프로세스 (Process) แฝงค้างอยู่ในหน่วยความจำของเซิร์ฟเวอร์ มัลแวร์ก็จะสร้างตัวเองกลับมาใหม่ทั้งหมดภายในไม่กี่ชั่วโมง และยิ่งปล่อยไว้นาน อันดับ SEO ของธุรกิจคุณก็จะยิ่งกู้คืนยากขึ้นเรื่อยๆ
หากคุณต้องการจบปัญหานี้อย่างเด็ดขาด ปลอดภัย และรวดเร็ว บริการ รับแก้ไขเว็บไซต์โดนแฮกและล้างมัลแวร์ระดับโครงสร้าง จาก Cyber-WP พร้อมดูแลให้คุณครบทุกขั้นตอน:
Deep Server-Level Cleanse: สแกนและกำจัดไฟล์มัลแวร์ โค้ดพรางตัว (Cloaking) และไฟล์ Backdoor เชิงลึกทั้งในระดับ File System, Database และ Background Process
Hardening & Firewall Protection: อุดช่องโหว่ต้นตอ ปิดกั้นการฝังไฟล์ซ้ำ ตั้งค่าสิทธิ์ไฟล์ที่รัดกุม และวางเกราะป้องกัน Web Application Firewall (WAF)
SEO & Search Console Recovery: เคลียร์บัญชีผู้บุกรุกใน Google Search Console ส่ง Sitemap ใหม่ และวางโครงสร้างสถานะหน้าเว็บให้ Google ถอดลิงก์พนันออกจากระบบได้เร็วที่สุด
กู้คืนเว็บติดไวรัสพนัน & ล้าง Backdoor ถาวร!
อย่าปล่อยให้ลิงก์พนันและภาษาญี่ปุ่นทำลายชื่อเสียงบริษัทและอันดับ SEO ที่ปั้นมา! ให้ทีมวิศวกร Cyber-WP ช่วยสแกนหาต้นตอ ล้างมัลแวร์ระดับ Server และเคลียร์ Google Search Console (ประเมินอาการเบื้องต้น ฟรี ไม่มีค่าใช้จ่าย)
ส่งลิงก์เว็บให้เช็กฟรีทาง LINE