“เว็บไซต์โดนแฮกติดมัลแวร์ ว่าแย่แล้ว แต่ถ้า “เว็บไซต์ขายของออนไลน์ (E-commerce)” หรือ ระบบชำระเงิน WooCommerce โดนเจาะล่ะ? ความเสียหายจะทวีคูณเป็นร้อยเท่า! เพราะมันไม่ได้พังแค่อันดับ SEO หรือ โดน Google แบนขึ้นหน้าจอแดง แต่มันหมายถึง ข้อมูลลูกค้า บัตรเครดิต และรายได้ของคุณอาจถูกขโมยไปในพริบตา
WooCommerce คือปลั๊กอินทำร้านค้าออนไลน์ยอดฮิตที่ใช้งานง่าย แต่ก็ตกเป็นเป้าหมายอันดับ 1 ของแฮกเกอร์เช่นกัน หากคุณกำลังเปิดร้านออนไลน์อยู่ ลองมาเช็กกันดูครับว่า เว็บของคุณมี 5 จุดอ่อน เหล่านี้อยู่หรือไม่? และจะอัปเกรดระบบชำระเงิน (Payment Gateway) อย่างไรให้ปลอดภัยระดับสากล”
สารบัญ
Toggle5 จุดอ่อนของระบบ WooCommerce ที่แฮกเกอร์ชอบโจมตี
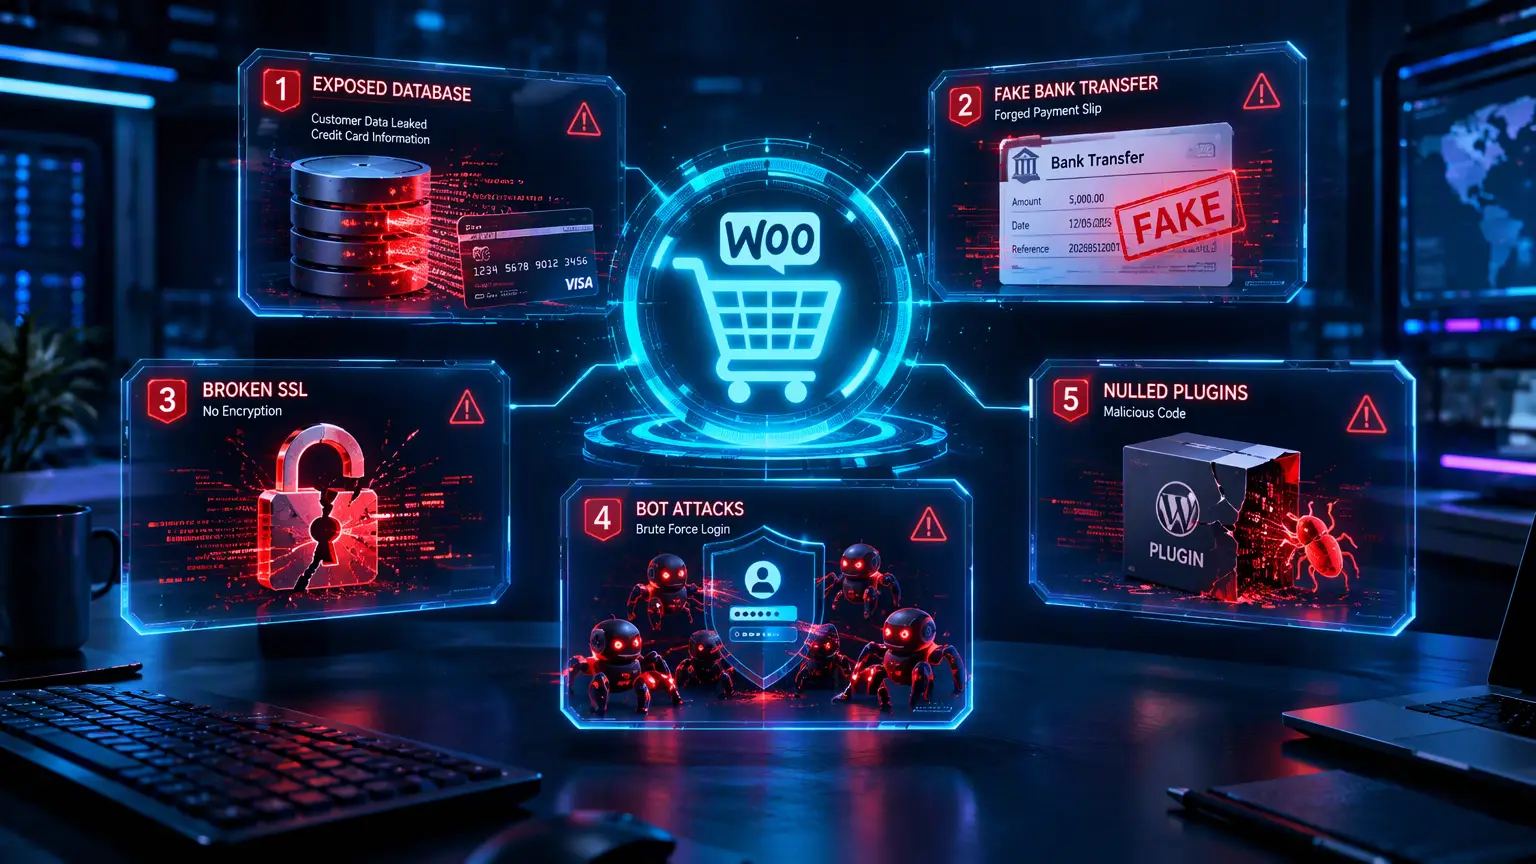
1. เก็บข้อมูลบัตรเครดิตลูกค้าไว้บนโฮสติ้งของตัวเอง
นี่คือความผิดพลาดร้ายแรงที่สุด! หลายเว็บติดตั้งปลั๊กอินเถื่อนหรือเขียนโค้ดตัดบัตรเองโดยไม่ผ่าน API มาตรฐาน ทำให้ข้อมูลบัตรเครดิตลูกค้าถูกบันทึกไว้ใน Database หากแฮกเกอร์เจาะเข้ามาได้ ข้อมูลเหล่านี้จะถูกขโมยไปทันที (และคุณอาจโดนฟ้องร้องได้)
2. ระบบยืนยันสลิปแบบ Manual (ตกเป็นเหยื่อสลิปปลอม)
การให้ลูกค้าโอนเงินแล้ว อัปโหลดสลิปให้แอดมินนั่งเช็กด้วยตาเปล่า เป็นช่องโหว่ยอดฮิตของร้านค้าคนไทย มิจฉาชีพในปัจจุบันใช้แอปฯ แต่งสลิปปลอมหรือใช้สลิปวนที่เนียนมาก หากแอดมินตรวจสอบไม่ทัน คุณจะเสียทั้งของและเสียทั้งเงิน
3. ไม่ได้บังคับใช้ HTTPS (SSL Certificate) ทั่วทั้งเว็บไซต์
ถ้าเว็บคุณยังขึ้นคำว่า “Not Secure” ตรงแถบ URL แสดงว่าข้อมูลที่ลูกค้าพิมพ์ตอนสั่งซื้อ (ชื่อ ที่อยู่ รหัสผ่าน) สามารถถูกแฮกเกอร์ที่ดักจับสัญญาณ (Man-in-the-Middle) ขโมยไปอ่านได้แบบง่ายๆ
4. หน้าล็อกอินและหน้า Checkout ไม่มีระบบป้องกัน Brute Force
แฮกเกอร์มักใช้บอท (Bot) สุ่มรหัสผ่านหน้า Admin หรือสุ่มยิงบัตรเครดิตที่ขโมยมาในหน้า Checkout ของคุณ หากเว็บไม่มีระบบ Web Application Firewall (WAF) กรองบอทเหล่านี้ เว็บอาจล่มหรือถูกขโมยเงินได้
5. ใช้ปลั๊กอินและธีม E-commerce เถื่อน (Nulled)
ของฟรีไม่มีในโลก! ธีมร้านค้าสวยๆ ที่แจกฟรีตามเว็บเถื่อน มักแฝงตัวสคริปต์ (Backdoor) ที่ออกแบบมาเพื่อดักจับข้อมูลการสั่งซื้อ (Skimming) โดยเฉพาะ ลูกค้าจ่ายเงินปุ๊บ ข้อมูลวิ่งเข้ากระเป๋าแฮกเกอร์ปั๊บ
วิธีวางระบบชำระเงิน (Payment Gateway) ให้ปลอดภัยระดับสากล
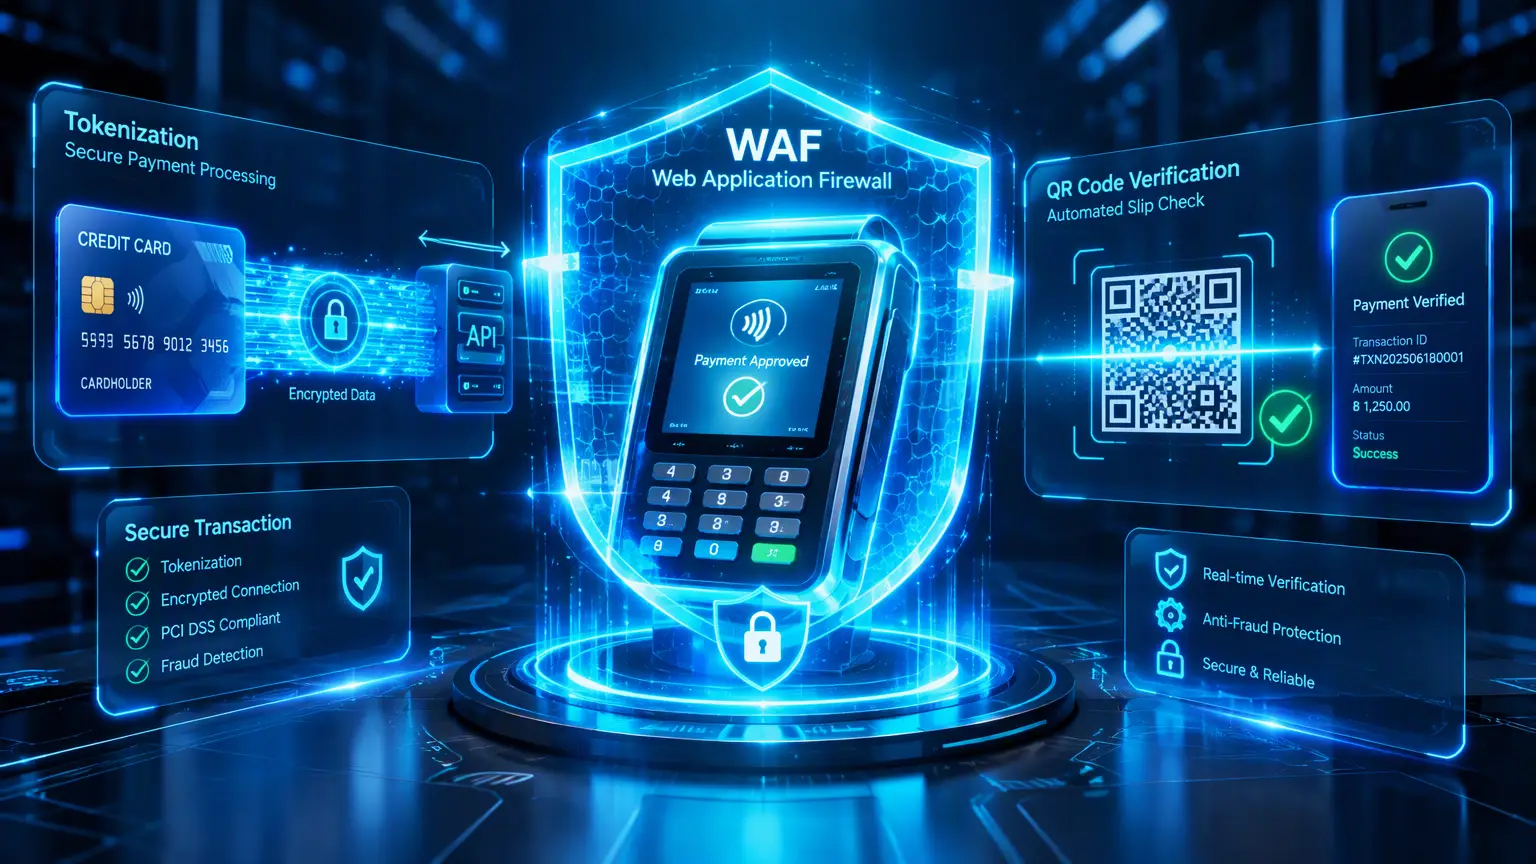
เพื่อปิดประตูความเสี่ยงทั้งหมด ร้านค้าออนไลน์ยุคใหม่จำเป็นต้องอัปเกรดระบบชำระเงินให้เป็นแบบอัตโนมัติและได้มาตรฐานสากล ซึ่งทำได้ดังนี้ครับ:
1. เชื่อมต่อ Payment Gateway ระดับโลก (Stripe, OPN)
เปลี่ยนมาใช้บริการผู้ให้บริการรับชำระเงินที่ได้มาตรฐานความปลอดภัย PCI-DSS (เช่น Stripe หรือ OPN) ระบบเหล่านี้จะใช้เทคโนโลยี Tokenization คือ ข้อมูลบัตรเครดิตของลูกค้าจะถูกส่งตรงไปยังธนาคารเพื่อตัดเงิน โดยไม่มีการเก็บตัวเลขบัตรเครดิตไว้บนเว็บไซต์ของคุณเลยแม้แต่ตัวเดียว! ต่อให้เว็บโดนเจาะ แฮกเกอร์ก็ไม่ได้ข้อมูลบัตรไป
2. ติดตั้งระบบเช็กสลิปโอนเงินอัตโนมัติ (QR Code / Slip Verification API)
บอกลาการเช็กสลิปด้วยตาเปล่า! เปลี่ยนมาใช้ระบบสร้าง QR Code พร้อมเพย์แบบ Dynamic (ยอดเงินตรงกับออเดอร์) และระบบตรวจสอบสลิปอัตโนมัติผ่าน API ของธนาคาร เมื่อลูกค้าโอนเงินปุ๊บ ระบบจะเช็ก e-Slip กับธนาคารทันทีว่าเป็นของจริงหรือไม่ หมดปัญหาการโดนหลอกด้วยสลิปปลอม 100%
3. ตั้งค่าระบบ Security สำหรับ WooCommerce โดยเฉพาะ
เปลี่ยน URL หน้าล็อกอินหลังบ้าน
ติดตั้ง Firewall (WAF) บล็อกไอพีต้องสงสัยในหน้า Checkout
อัปเดตเวอร์ชัน WooCommerce และ PHP ให้ใหม่ล่าสุดเสมอ
สรุป: อัปเกรดระบบชำระเงิน เพิ่มความมั่นใจให้ทั้งคุณและลูกค้า
อย่ารอให้วัวหายแล้วล้อมคอก เพราะความน่าเชื่อถือของร้านค้าออนไลน์สร้างยาก แต่พังได้ในวันเดียว การใช้ระบบชำระเงินอัตโนมัติที่ปลอดภัย นอกจากจะกันแฮกเกอร์และมิจฉาชีพได้แล้ว ยังช่วยให้ลูกค้าตัดสินใจซื้อง่ายขึ้น ยอดขายโตไวขึ้นด้วยครับ
อยากเปลี่ยนเว็บธรรมดาให้เป็น E-commerce ระดับ Pro ไหม? ทีมงาน Cyber-WP ยินดีให้คำปรึกษา! เรารับบริการติดตั้งและเชื่อมต่อระบบ Payment Gateway (Stripe, OPN) และ ระบบเช็กสลิปอัตโนมัติ (QR API) สำหรับ WordPress / WooCommerce โดยเฉพาะ ทำงานด้วยมาตรฐานความปลอดภัยสูงสุด พร้อมปกป้องข้อมูลลูกค้าของคุณแบบ 100%
ปรึกษาวางระบบ ชำระเงินออนไลน์ ฟรี!
อย่าปล่อยให้เว็บพัง ติดไวรัส หรือโหลดช้า จนเสียโอกาสทางธุรกิจ ให้ทีมงานผู้เชี่ยวชาญของเราตรวจสอบและประเมินอาการเบื้องต้นให้ ฟรี ไม่มีค่าใช้จ่าย
ปรึกษาฟรีผ่าน LINE