วันนี้เราจะบอกวิธีแก้ Malware ใน WordPress ในปี 2026 มีเนื้อหาอะไรบ้างมาอ่านกันครับ: เว็บไซต์ WordPress เข้าไม่ได้? โดนเปลี่ยนหน้าจอเป็นเว็บพนัน? หรือมีป๊อปอัปโฆษณาเด้งรัวๆ? หากเว็บของคุณกำลังเจออาการเหล่านี้ เป็นไปได้สูงมากว่าระบบถูกเจาะและฝัง Malware (มัลแวร์) หรือสคริปต์อันตรายเข้าให้แล้ว
การแก้ปัญหาด้วยการลงปลั๊กอินสแกนไวรัสเพียงอย่างเดียวมัก “ไม่จบ” เพราะแฮกเกอร์มักจะซ่อนไฟล์ Backdoor ไว้ลึกระดับโฟลเดอร์ของโฮสติ้ง ในบทความนี้ Cyber-WP จะพาคุณมาดูวิธีแก้ Malware แบบถอนรากถอนโคนระดับมืออาชีพ ตั้งแต่การเข้าจัดการผ่าน Hosting ไปจนถึงการล้างระบบติดตั้ง Core File ใหม่ เพื่อกู้เว็บไซต์ให้กลับมาสะอาด 100%
สารบัญ
Toggle6 ขั้นตอนแก้ Malware WordPress แบบถอนรากถอนโคน (Step-by-Step)
⚠️ ข้อควรระวัง: วิธีการนี้ต้องมีการจัดการไฟล์ระบบผ่าน Hosting (cPanel / DirectAdmin หรือ FTP) หากคุณไม่มีความเชี่ยวชาญ แนะนำให้ปรึกษาผู้ดูแลระบบ
ขั้นตอนที่ 1: สำรองข้อมูล (Backup) สถานะปัจจุบันเก็บไว้ก่อน
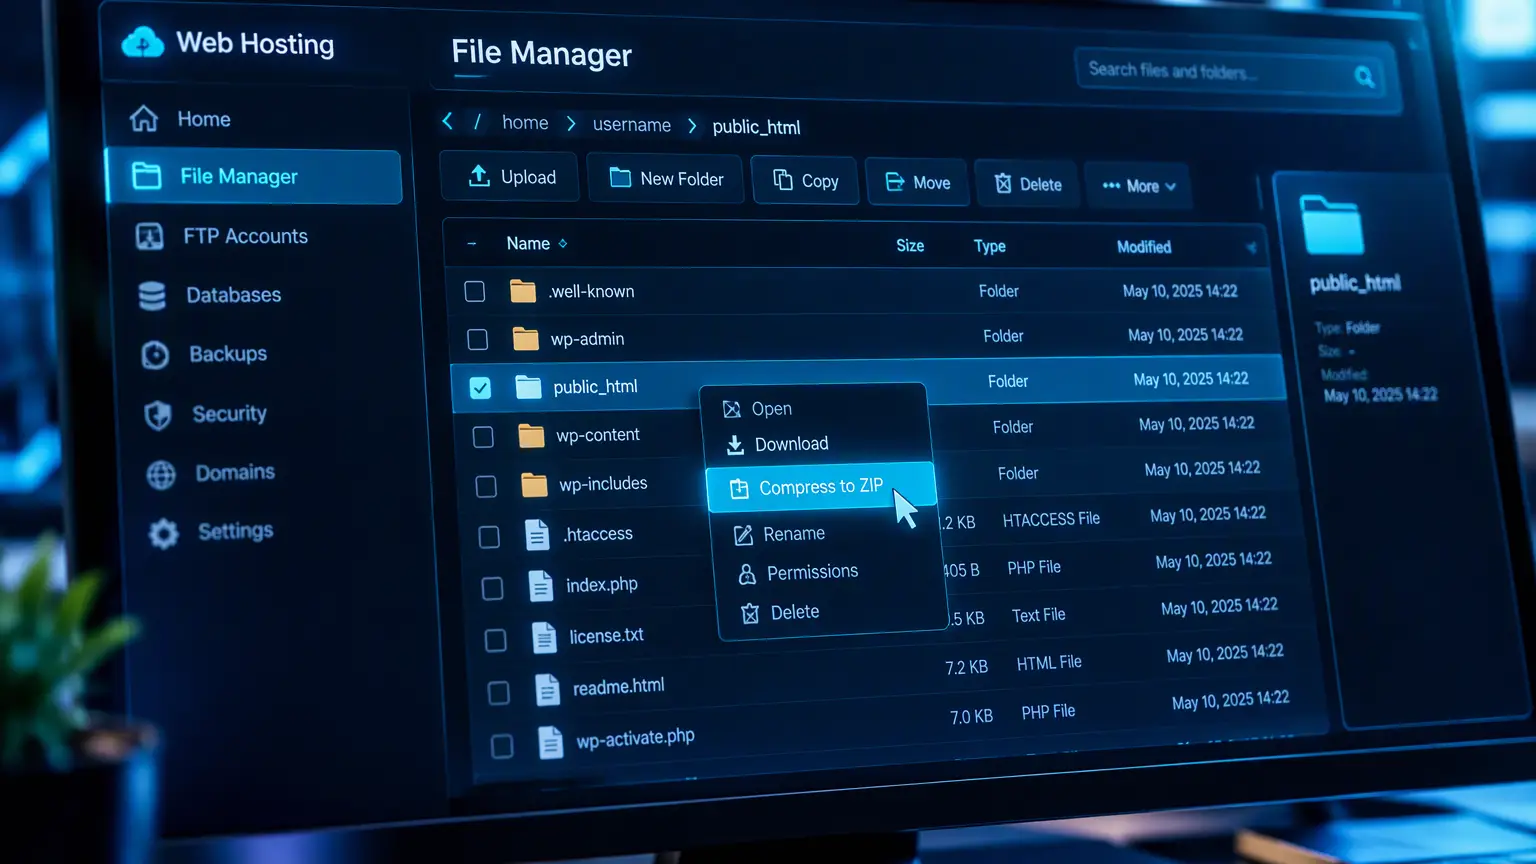
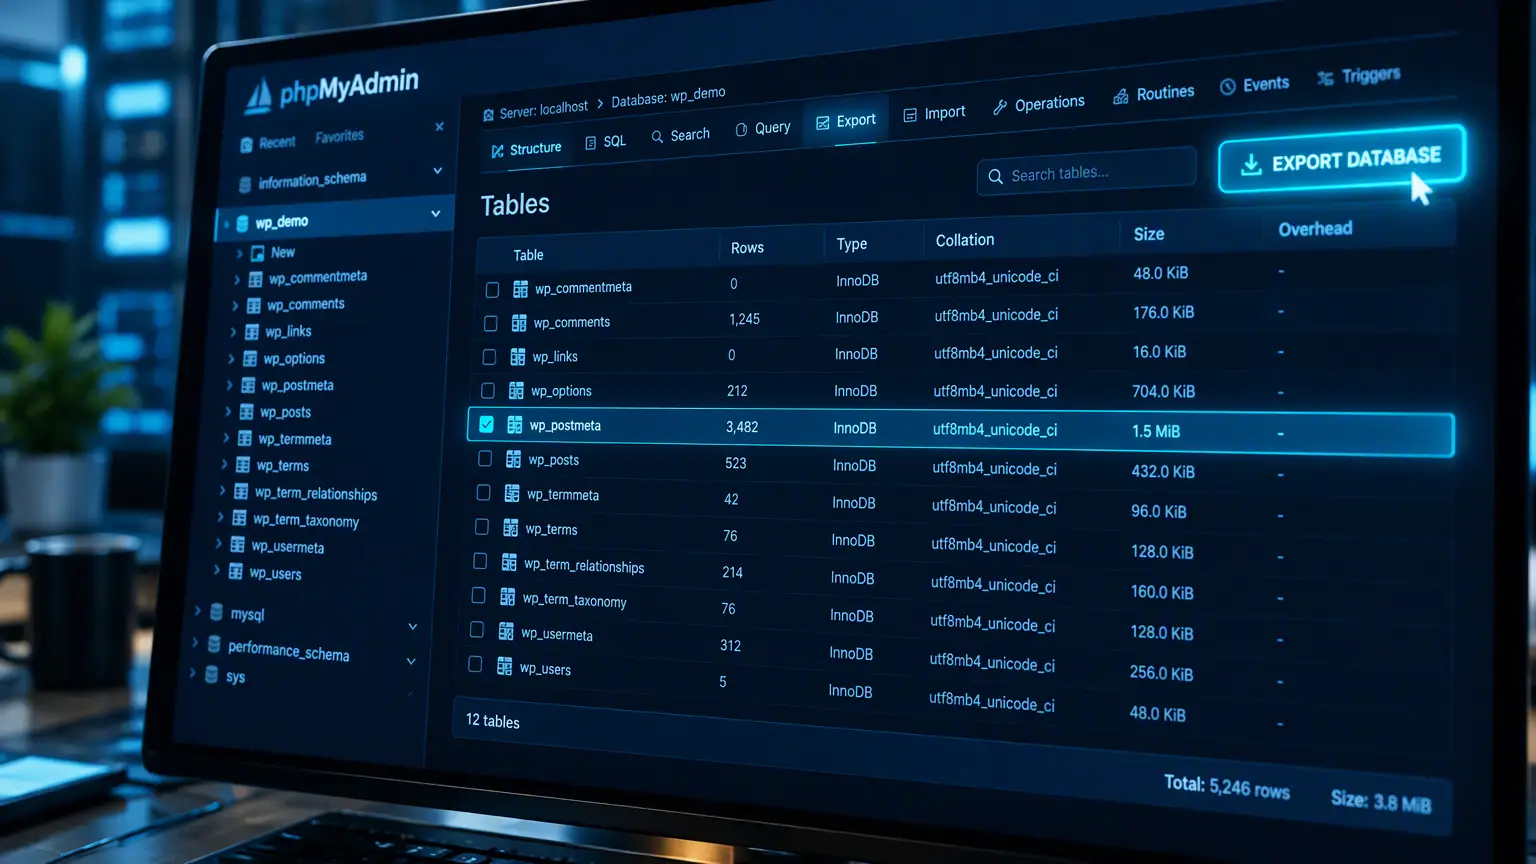
แม้เว็บจะติดไวรัส แต่คุณ “ห้ามข้าม” ขั้นตอนนี้เด็ดขาด เพื่อป้องกันความผิดพลาดที่อาจทำให้ข้อมูลหายถาวร
ล็อกอินเข้าสู่ Control Panel ของ Hosting
ไปที่ File Manager ทำการบีบอัด (Zip) โฟลเดอร์
public_htmlทั้งหมด และดาวน์โหลดลงเครื่องไปที่ phpMyAdmin และ Export ฐานข้อมูล (Database) ปัจจุบันเก็บไว้
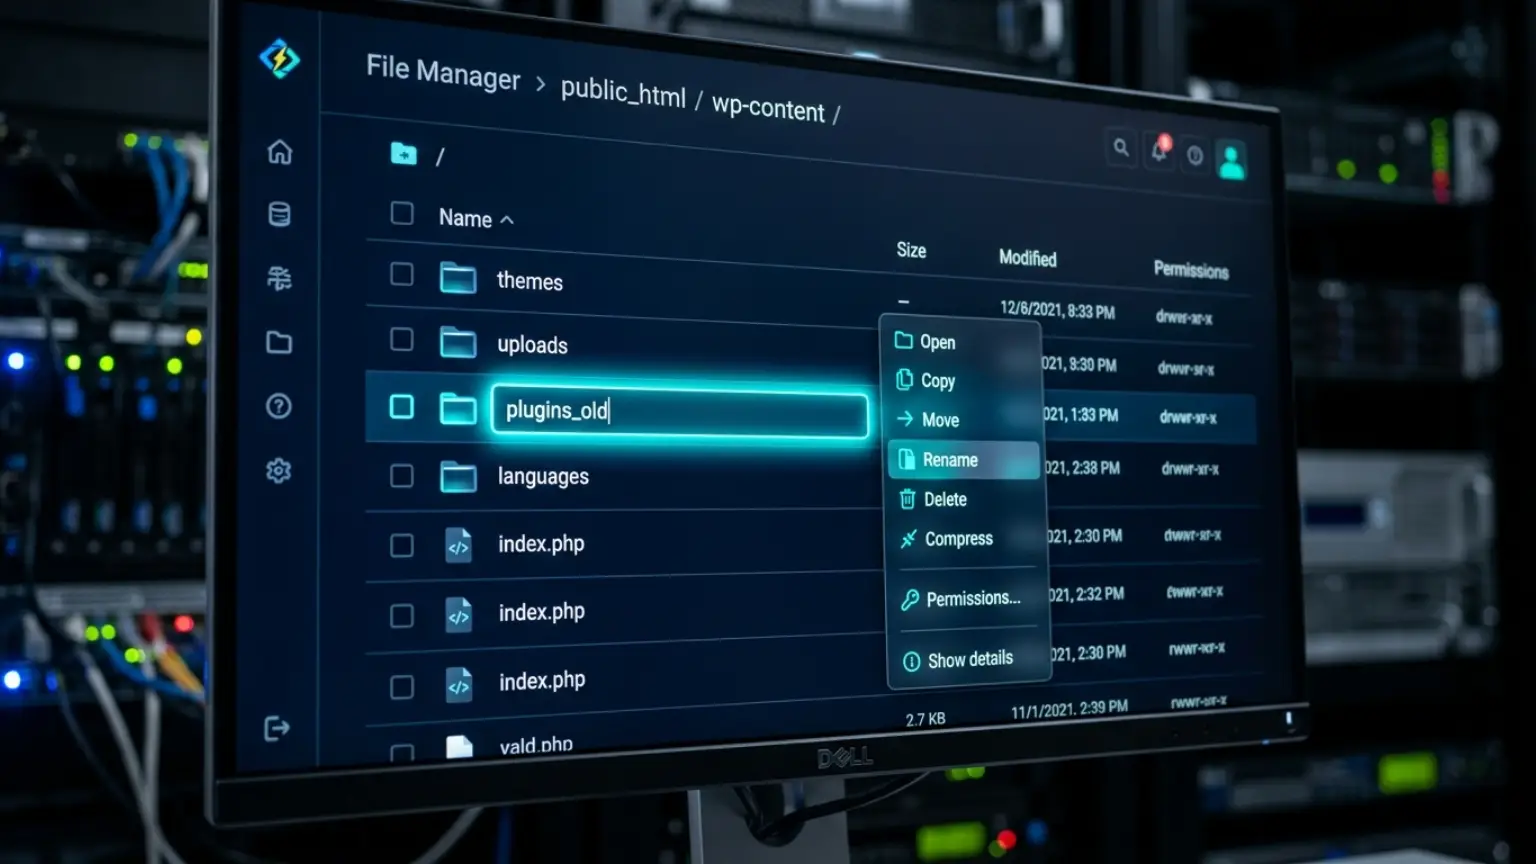
ขั้นตอนที่ 2: ปิดปลั๊กอินทั้งหมดผ่าน Hosting (กรณีเข้า wp-admin ไม่ได้)
แม้เว็บจะติดไวรัส แต่คุณ “ห้ามข้าม” ขั้นตอนนี้เด็ดขาด เพื่อป้องกันความผิดพลาดที่อาจทำให้ข้อมูลหายถาวร
ล็อกอินเข้าสู่ Control Panel ของ Hosting
ไปที่ File Manager ทำการบีบอัด (Zip) โฟลเดอร์
public_htmlทั้งหมด และดาวน์โหลดลงเครื่องไปที่ phpMyAdmin และ Export ฐานข้อมูล (Database) ปัจจุบันเก็บไว้
ขั้นตอนที่ 3: ล้างและติดตั้ง WordPress Core Files ใหม่
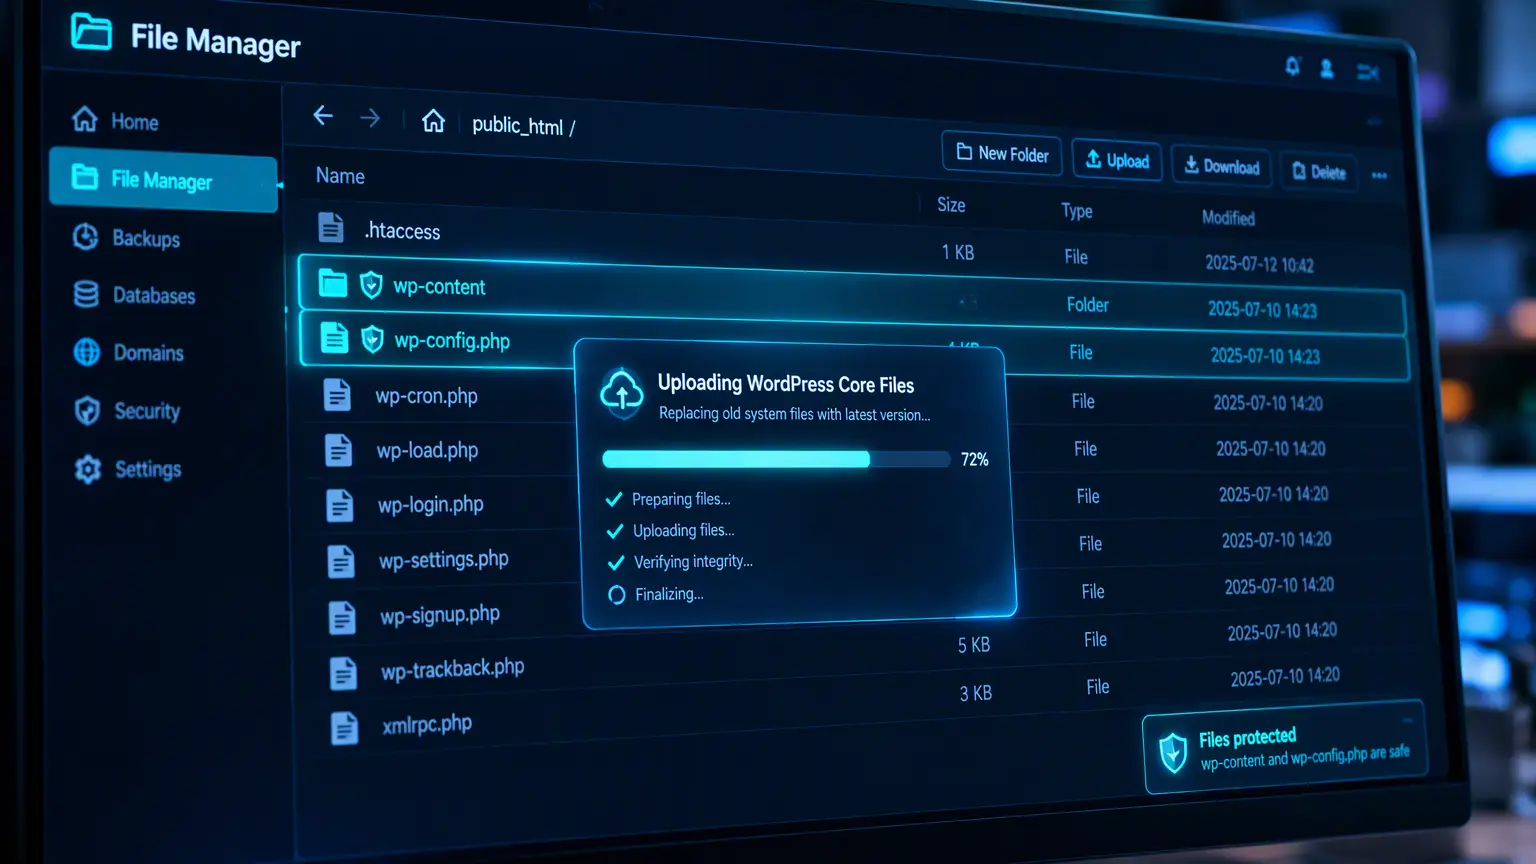
นี่คือขั้นตอนที่สำคัญที่สุด! แทนที่จะมานั่งงมหาว่าไวรัสซ่อนอยู่ไฟล์ไหน เราจะลบทิ้งแล้วเอาไฟล์สะอาดจากเว็บหลักของ WordPress มาใส่ทับเลย
ไปที่ File Manager ของคุณ ลบไฟล์และโฟลเดอร์ทั้งหมดใน
public_htmlยกเว้น 2 สิ่งนี้ (ห้ามลบเด็ดขาด):โฟลเดอร์
wp-content(เก็บรูปภาพ ธีม และปลั๊กอินของคุณ)ไฟล์
wp-config.php(เก็บการตั้งค่าเชื่อมต่อฐานข้อมูล)
จากนั้นไปที่เว็บ wordpress.org ดาวน์โหลดไฟล์ WordPress เวอร์ชันล่าสุด (ไฟล์ Zip)
แตกไฟล์ Zip ในคอมพิวเตอร์ ลบโฟลเดอร์
wp-contentในนั้นทิ้งอัปโหลดไฟล์ที่เหลือทั้งหมดกลับขึ้นไปที่
public_htmlบนโฮสติ้งของคุณ(ตอนนี้เว็บของคุณได้ไฟล์ระบบที่สะอาดเอี่ยม ปราศจากไวรัส 100% แล้ว)
ขั้นตอนที่ 4: คลีนโฟลเดอร์ wp-content (แหล่งซ่อนตัวชั้นดี)
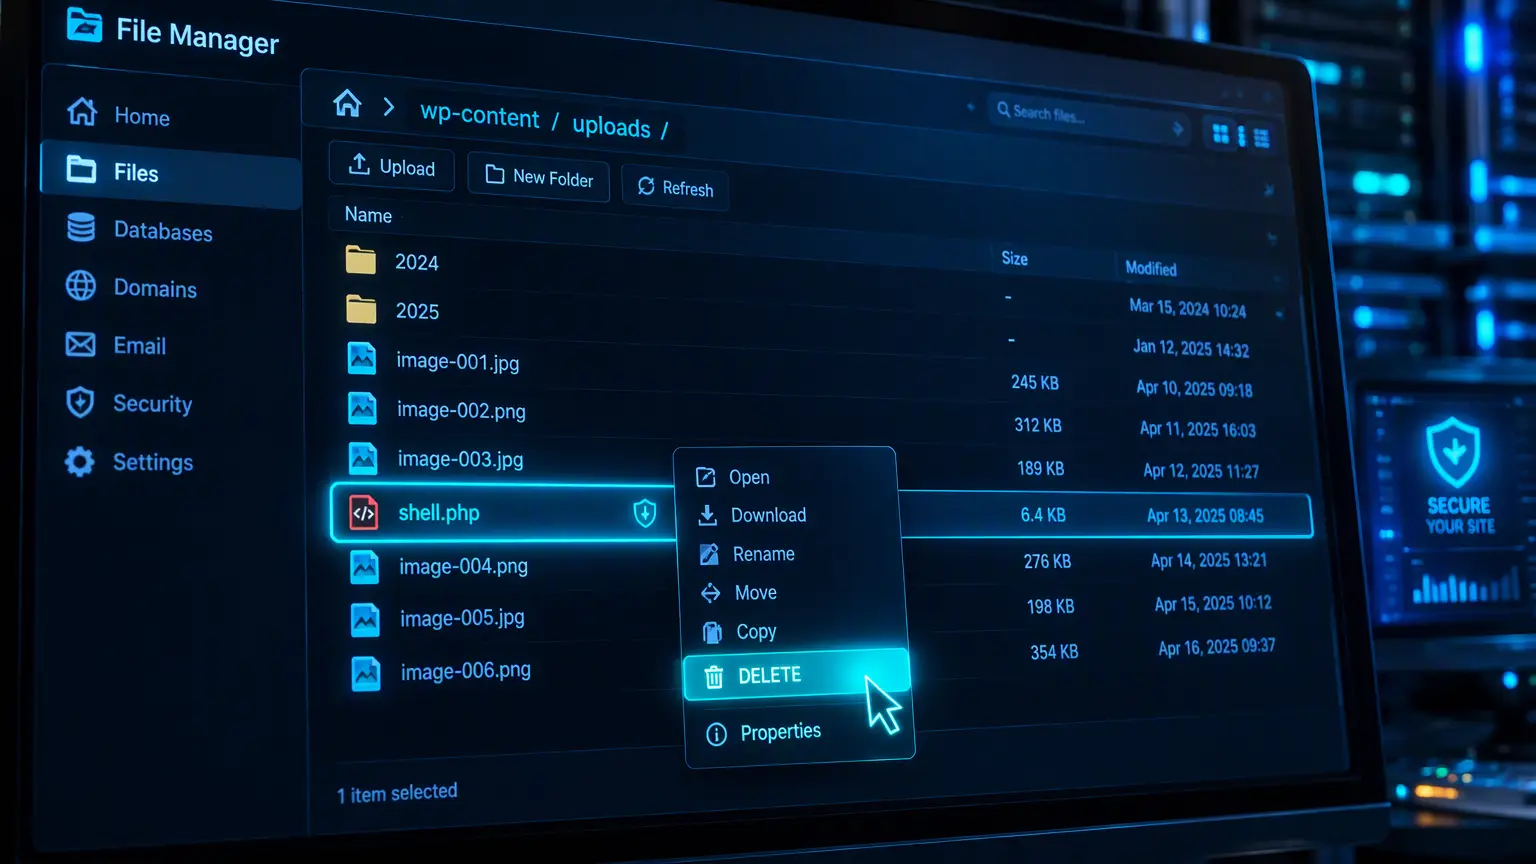
แม้ Core files จะสะอาดแล้ว แต่มัลแวร์มักซ่อนตัวใน Theme, Plugin หรือแม้แต่รูปภาพ
ตรวจสอบโฟลเดอร์ Uploads: เข้าไปที่
wp-content/uploadsโฟลเดอร์นี้ควรมีแค่ไฟล์รูป (JPG, PNG, WebP, PDF) หากพบไฟล์นามสกุล.phpซ่อนอยู่ ให้ลบทิ้งทันที! (ไวรัส 99% ซ่อนอยู่ในนี้)ตรวจสอบ Themes & Plugins: เปลี่ยนชื่อโฟลเดอร์
plugins_oldกลับเป็นpluginsลบปลั๊กอินและธีมที่ไม่ได้ใช้งานทิ้งให้หมด ส่วนตัวที่ใช้งานอยู่ แนะนำให้ลบโฟลเดอร์ทิ้งแล้วดาวน์โหลดเวอร์ชันล่าสุดมาติดตั้งใหม่
ขั้นตอนที่ 5: ตรวจสอบฐานข้อมูล (Database) หา User ผี
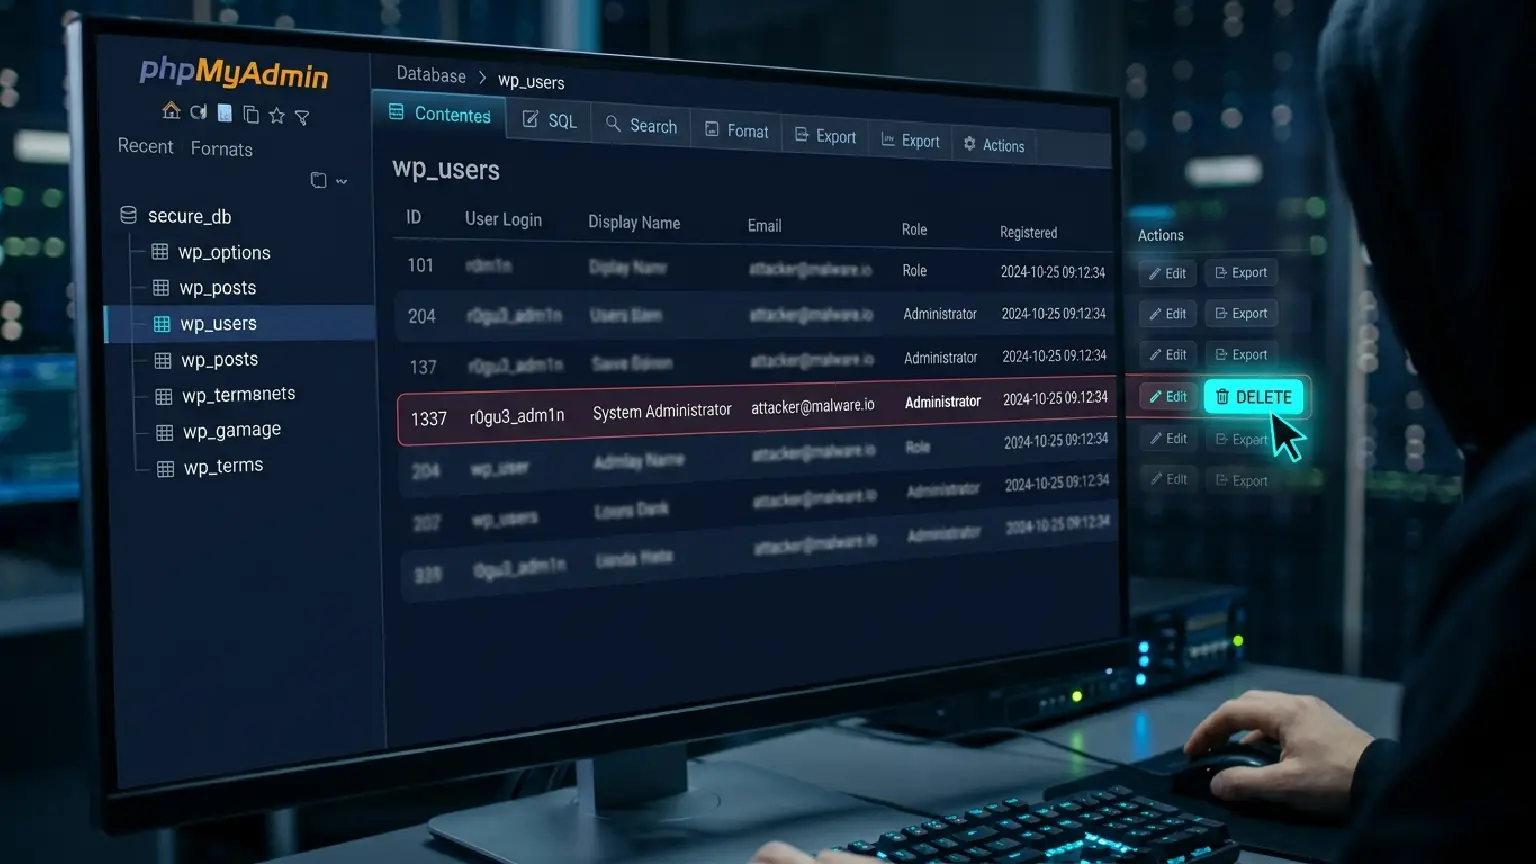
แฮกเกอร์มักจะแอบสร้างบัญชี Admin เถื่อนทิ้งไว้ เพื่อกลับมาเจาะระบบซ้ำ
เข้าไปที่ phpMyAdmin เลือกฐานข้อมูลของเว็บคุณ
คลิกที่ตาราง
wp_users(หรือคำนำหน้าตามที่คุณตั้งไว้)ตรวจสอบรายชื่อผู้ใช้งาน หากพบ Email หรือ Username แปลกปลอมระดับ Administrator ที่คุณไม่ได้สร้าง ให้กดลบทิ้ง (Delete) ทันที
ขั้นตอนที่ 6: เคลียร์ Session และเปลี่ยนรหัสผ่านทุกช่องทาง
ขั้นตอนสุดท้าย เพื่อเตะแฮกเกอร์ที่อาจจะล็อกอินค้างอยู่ออกไปจากระบบ
เปิดไฟล์
wp-config.phpมองหาส่วนที่เรียกว่า Authentication Unique Keys and Saltsไปที่เว็บ api.wordpress.org/secret-key/1.1/salt/ เพื่อสร้างรหัส Key ชุดใหม่ นำมาวางทับของเดิม (การทำแบบนี้จะบังคับให้ทุกคนต้องล็อกอินใหม่ทั้งหมด)
จากนั้น รีบเปลี่ยนรหัสผ่านใหม่ทันที ทั้งรหัส wp-admin, รหัส cPanel/DirectAdmin, รหัส FTP และรหัส Database
วิธีป้องกันไม่ให้เว็บ WordPress กลับมาโดนเจาะซ้ำ
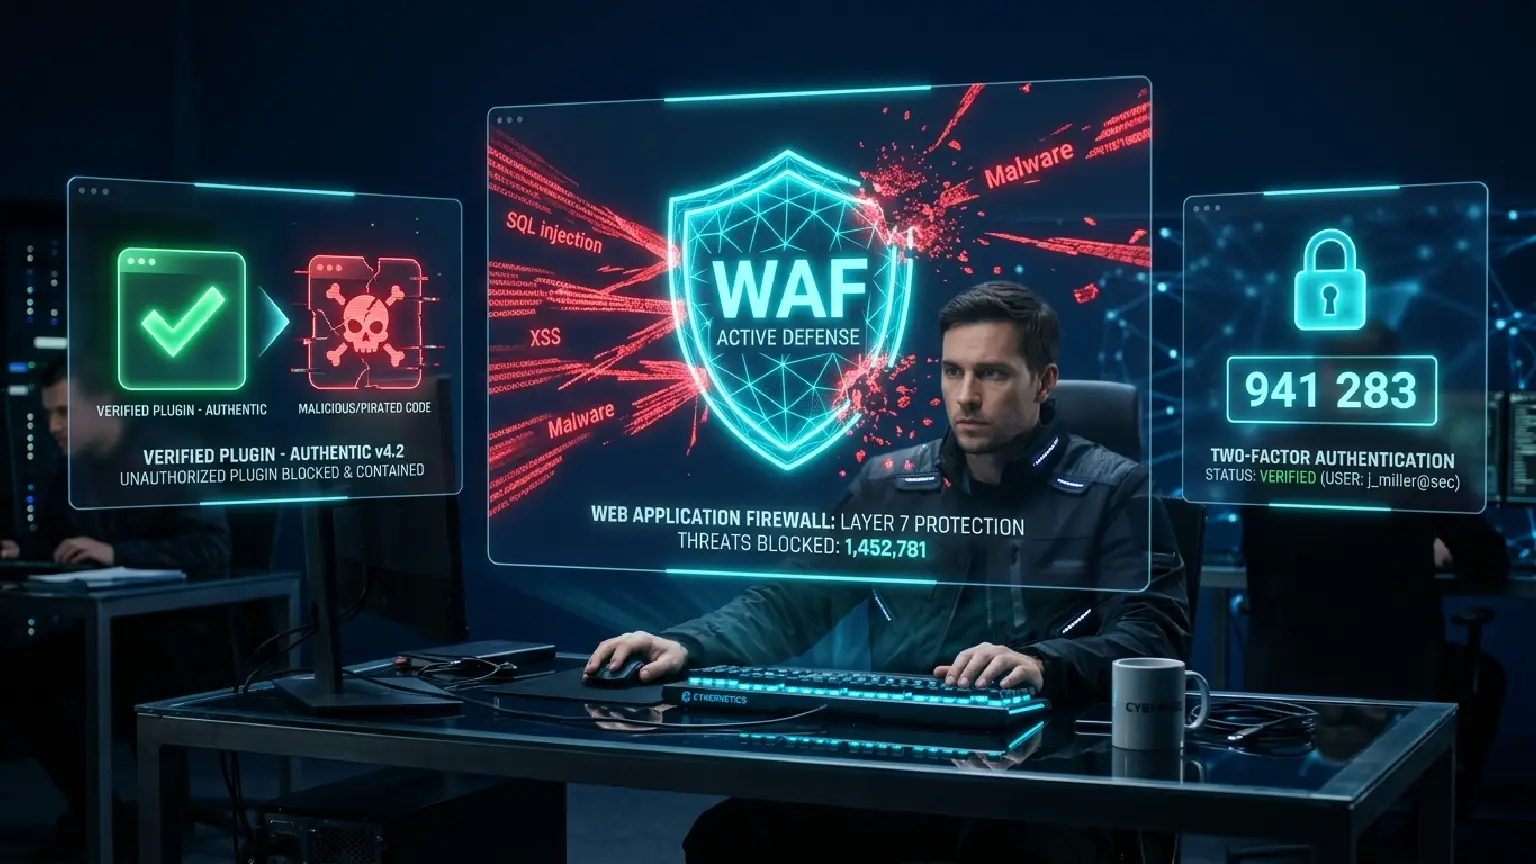
เมื่อทำความสะอาดเสร็จแล้ว ต้องอุดช่องโหว่ให้แน่นหนา เพื่อไม่ให้ประวัติศาสตร์ซ้ำรอย:
เลิกใช้ ธีมและปลั๊กอินเถื่อน (Nulled/Crack): นี่คือสาเหตุอันดับ 1 ของเว็บติดไวรัส ของฟรีแลกมาด้วยการฝัง Backdoor เสมอ ควรใช้ของแท้ที่อัปเดตได้เท่านั้น
ติดตั้ง Web Application Firewall (WAF): แนะนำให้ใช้ปลั๊กอินระดับโลกอย่าง Wordfence Security, Sucuri หรือตั้งค่าผ่าน Cloudflare เพื่อสกัดกั้นบอทและการโจมตีแบบสุ่มรหัสผ่าน (Brute Force)
ตั้งระบบ 2FA (Two-Factor Authentication): ผูกระบบล็อกอินเข้ากับแอปในมือถือ ต่อให้แฮกเกอร์เดารหัสผ่านถูก ก็ไม่สามารถเข้าหลังบ้านได้
สรุปวิธีแก้ Malware สำหรับ WordPress ในปี 2026
การล้าง Malware ในระดับโครงสร้างไฟล์ (Core Files) และจัดการผ่าน Hosting เป็นวิธีที่เหนื่อยและต้องอาศัยความระมัดระวังสูง แต่เป็นวิธีเดียวที่จะรับประกันได้ว่าไวรัสถูกถอนรากถอนโคนออกจากระบบของคุณอย่างแท้จริง
ทำเองไม่ไหว กลัวข้อมูลเว็บหาย? ให้มืออาชีพจัดการให้ดีกว่า! หากขั้นตอนทางเทคนิคเหล่านี้ดูซับซ้อนเกินไป หรือเว็บไซต์ของคุณมีข้อมูลสำคัญที่ประเมินค่าไม่ได้ Cyber-WP ยินดีช่วยเหลือครับ เรามีทีมผู้เชี่ยวชาญด้านระบบ WordPress และ Server โดยตรง รับจบปัญหาเว็บพัง ล้างมัลแวร์ กู้ข้อมูล และปลดแบนจาก Google (Blacklist) ด้วยประสบการณ์กว่า 10 ปี พร้อมรับประกันงานดูแลหลังการขายยาวนาน 1 ปีเต็ม
เว็บไซต์กำลังมีปัญหา? ปรึกษาช่างเทคนิคด่วน!
อย่าปล่อยให้เว็บพัง ติดไวรัส หรือโหลดช้า จนเสียโอกาสทางธุรกิจ ให้ทีมงานผู้เชี่ยวชาญของเราตรวจสอบและประเมินอาการเบื้องต้นให้ ฟรี ไม่มีค่าใช้จ่าย
ประเมินอาการ ฟรี ผ่าน LINE