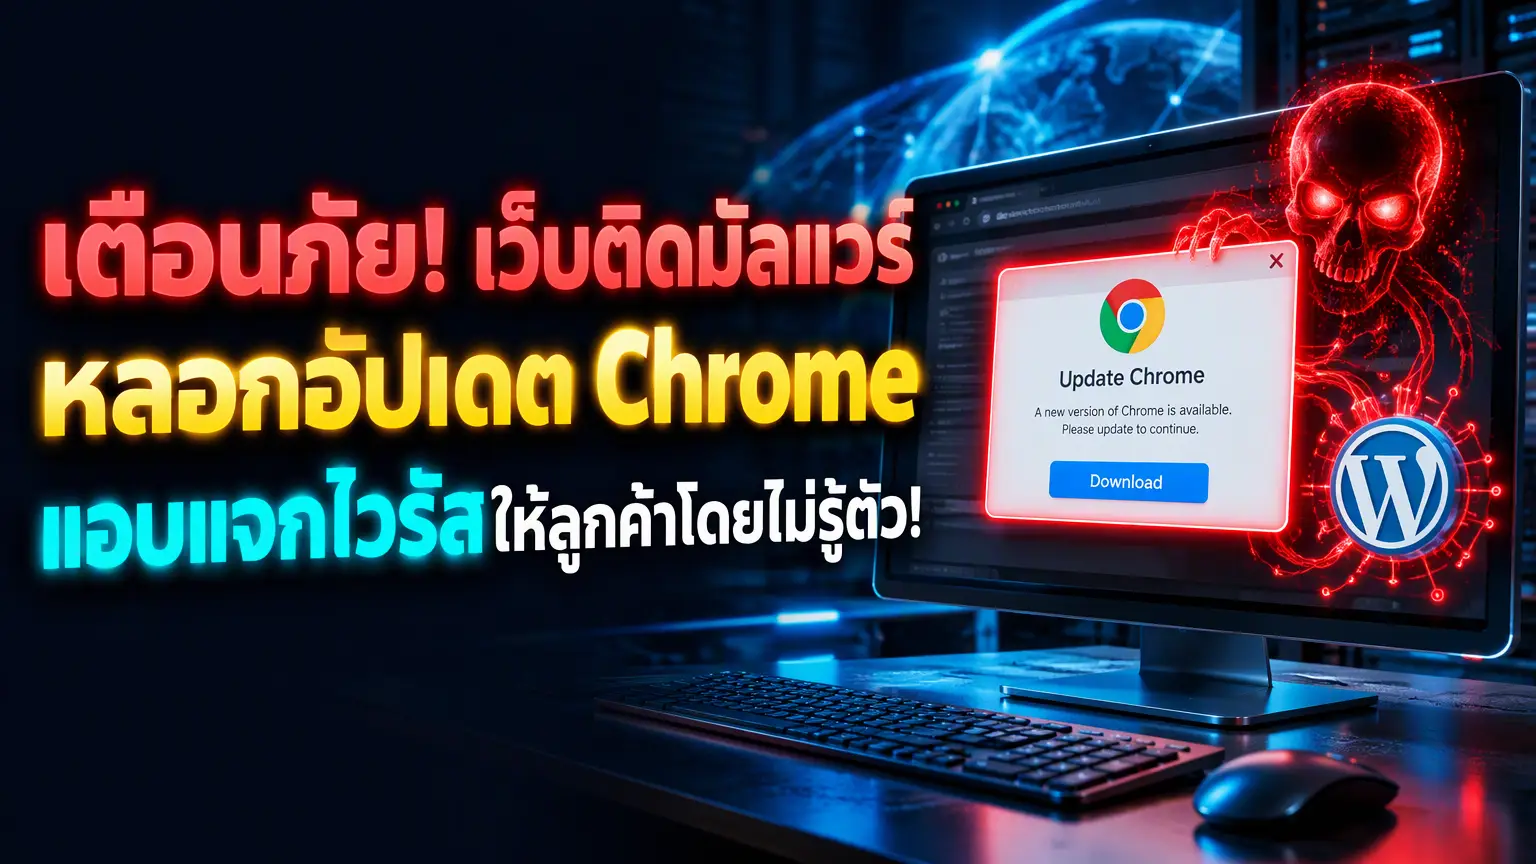
เตือนภัย! เว็บไซต์ของคุณกำลังแอบ “แจกไวรัสให้ลูกค้า” โดยไม่รู้ตัวหรือไม่? รู้จักภัยเงียบ Fake Browser Update Malware
หากเว็บไซต์บริษัทของคุณโดนแฮกเปลี่ยนหน้าเว็บเป็นเว็บพนัน คุณยังมองเห็นได้ทันทีเมื่อเปิดเข้ามาดู… แต่จะเกิดอะไรขึ้นถ้าเว็บไซต์ของคุณยังดูปกติดีทุกอย่างในสายตาคุณ แต่เมื่อลูกค้าคลิกเข้ามาจาก Google หน้าจอกลับเด้งหน้าต่างหลอกว่า “Google Chrome ของคุณล้าสมัย กรุณากดอัปเดตเพื่อแสดงผลหน้าเว็บ”
นี่คือภัยคุกคามทางไซเบอร์สายพันธุ์แสบที่กำลังระบาดหนักในกลุ่มเว็บไซต์ธุรกิจที่ใช้ WordPress ในไทย ซึ่งเรียกว่า “Fake Browser Update Malware” (ตระกูล SocGholish และ ClearFake) ความน่ากลัวของมันไม่ใช่แค่ทำให้เสียทราฟฟิก แต่เว็บไซต์ของคุณจะกลายเป็น “แหล่งแพร่กระจายไวรัสดูดข้อมูล” ใส่คอมพิวเตอร์และมือถือของลูกค้าที่มาใช้บริการ จนทำลายความน่าเชื่อถือของบริษัทอย่างย่อยยับ!
สารบัญ
ToggleFake Browser Update Malware ทำงานอย่างไร? ทำไมเจ้าของเว็บถึงมองไม่เห็น?
สาเหตุที่เจ้าของเว็บไซต์หรือแอดมินเปิดเข้าเว็บตัวเองทุกวันแล้วไม่เคยเจอความผิดปกติเลย เป็นเพราะสคริปต์มัลแวร์ชนิดนี้ถูกเขียนขึ้นมาอย่างชาญฉลาดเพื่อหลบเลี่ยงการตรวจจับ (Evasion Techniques) ดังนี้ครับ:
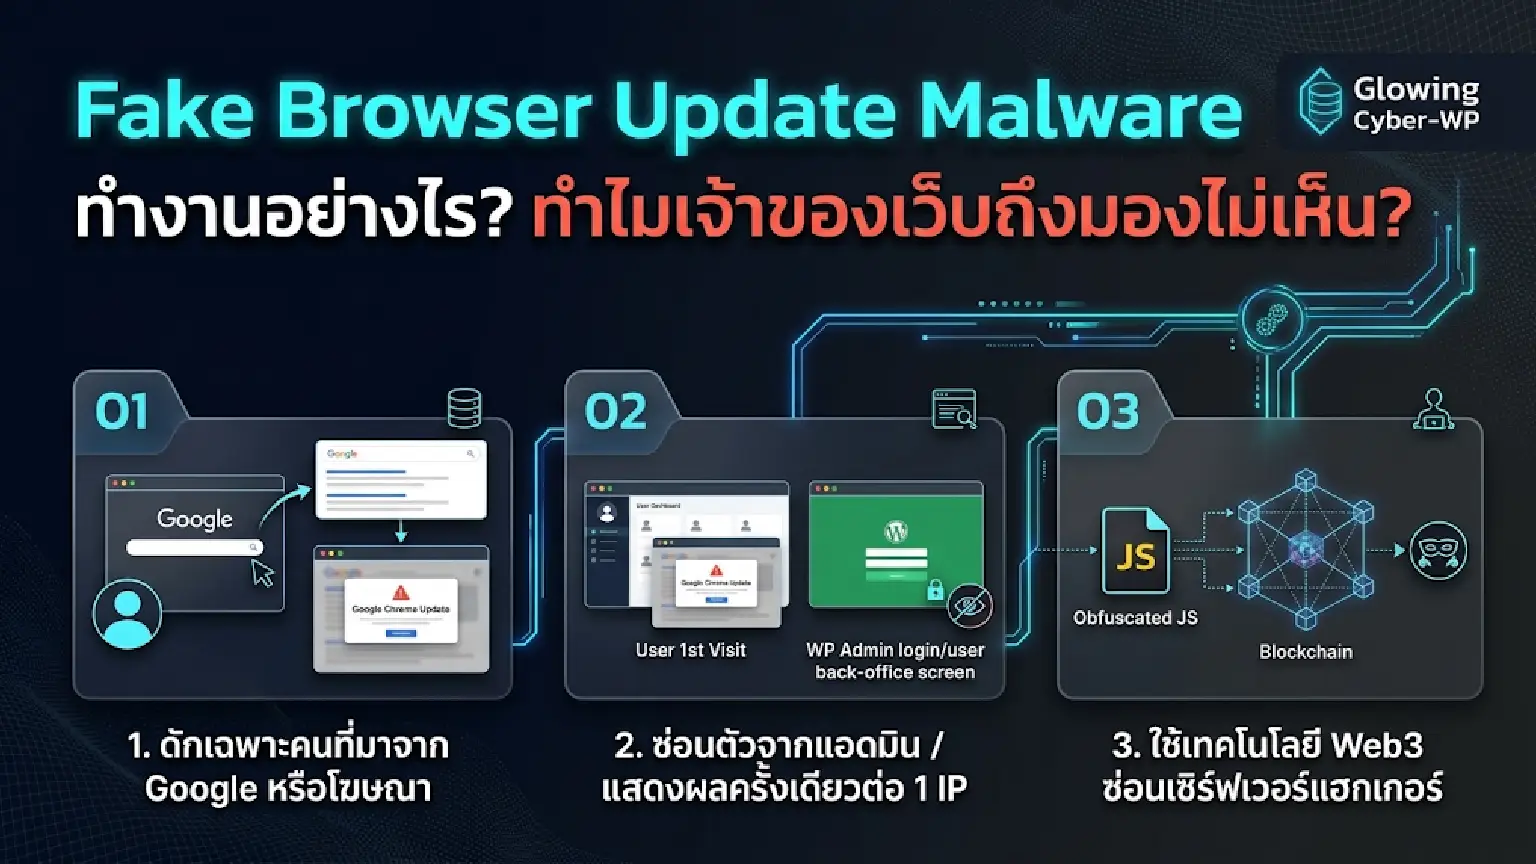
1. ดักจับเฉพาะคนที่คลิกมาจาก Google หรือโฆษณา
มัลแวร์จะตรวจสอบค่า HTTP Referer หากคุณพิมพ์ชื่อเว็บตรงๆ หรือกดเข้าจาก Bookmark หน้าเว็บจะแสดงผลปกติ 100% แต่ถ้าเป็นลูกค้าใหม่ที่คลิกเข้ามาจากการค้นหาบน Google หรือคลิกมาจากลิงก์ Facebook หน้าต่างหลอกอัปเดต Chrome / Edge ปลอมจะเด้งขึ้นมาบังหน้าเว็บทันที
2. ซ่อนตัวจากผู้ดูแลระบบ (Admin) และแสดงผลแค่ครั้งเดียวต่อ 1 IP
สคริปต์จะเช็กคุกกี้ว่าหากเบราว์เซอร์นั้นเคยล็อกอินเข้าหน้า wp-admin มันจะไม่ทำงานเด็ดขาด และสำหรับลูกค้าทั่วไป มันจะเด้งหลอกเพียงแค่ครั้งแรกที่เข้าเว็บ หากลูกค้ากดรีเฟรชซ้ำ หน้าต่างปลอมจะหายไปเพื่อไม่ให้เกิดความสงสัย
3. ใช้เทคโนโลยี Smart Contract (Web3) ซ่อนเซิร์ฟเวอร์แฮกเกอร์
มัลแวร์รุ่นใหม่อย่าง ClearFake ไม่ได้ฝังลิงก์ดาวน์โหลดไวรัสไว้ในไฟล์เว็บโดยตรง แต่ฝังโค้ด JavaScript ที่เข้ารหัส (Obfuscated) ไปดึงคำสั่งจากเครือข่าย Blockchain (เช่น Binance Smart Chain) ทำให้โปรแกรมสแกนไวรัสทั่วไปหาต้นตอไม่เจอและบล็อกไม่ได้
ความเสียหายร้ายแรงเมื่อเว็บไซต์ธุรกิจตกเป็นเครื่องมือของแฮกเกอร์
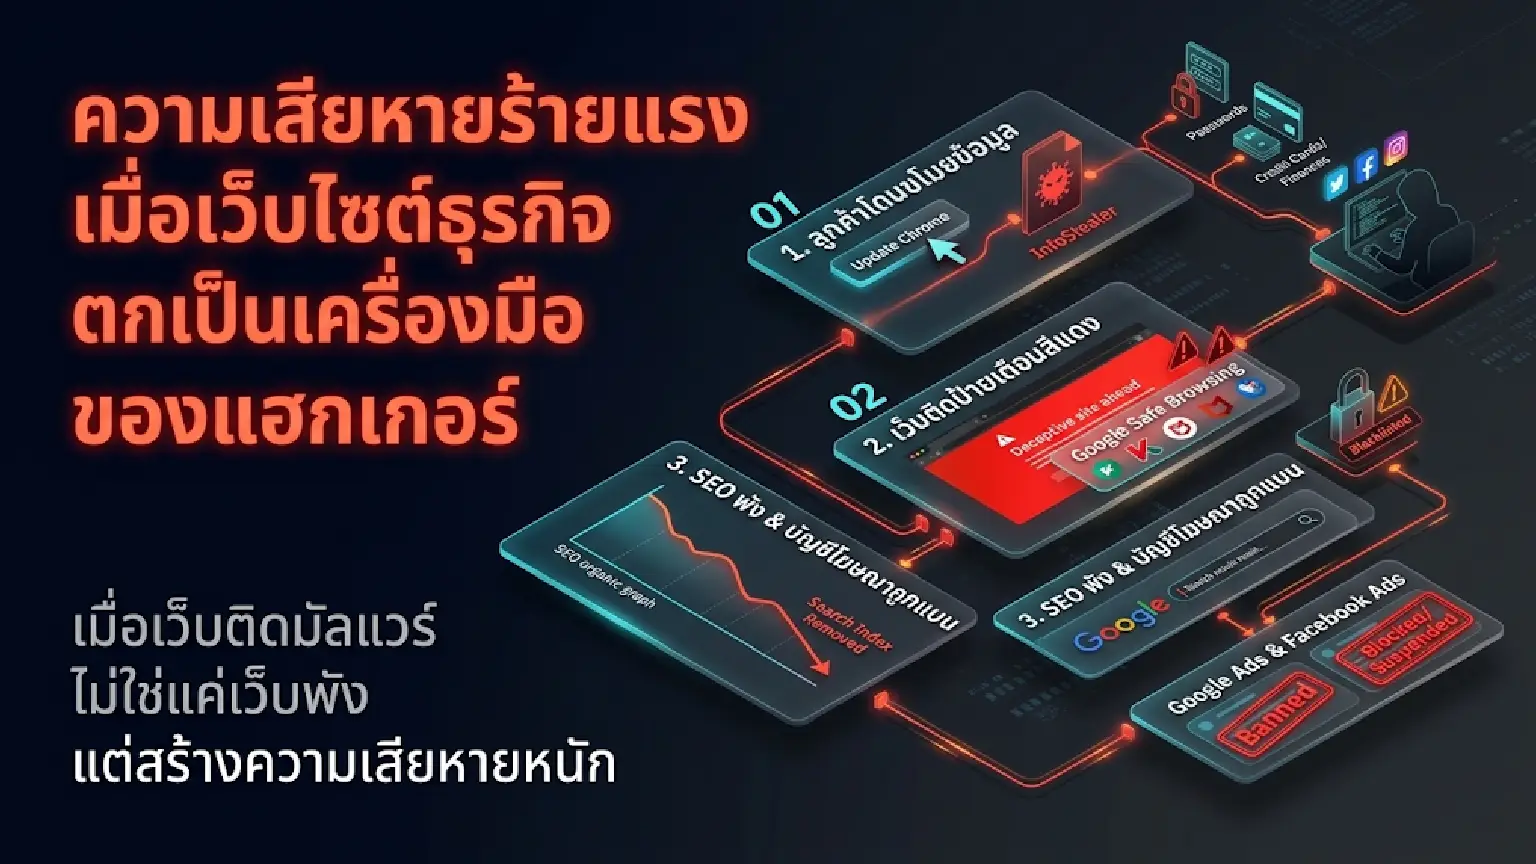
ลูกค้าโดนขโมยรหัสผ่านและข้อมูลการเงิน: ทันทีที่ลูกค้าหลงเชื่อกดปุ่ม “Update Chrome” บนหน้าเว็บคุณ ไฟล์ที่ถูกดาวน์โหลดลงไปคือมัลแวร์ประเภท InfoStealer ที่จะดูดรหัสผ่านที่บันทึกไว้ในเบราว์เซอร์ ข้อมูลบัตรเครดิต และคุกกี้โซเชียลมีเดียของลูกค้าไปทั้งหมด
เว็บไซต์ติดป้ายเตือนสีแดง (Google Blacklist): เมื่อระบบ Google Safe Browsing หรือโปรแกรมสแกนไวรัส (เช่น Kaspersky, Bitdefender, McAfee) ตรวจพบว่าโดเมนของคุณมีการแจกจ่ายไฟล์อันตราย เว็บไซต์จะถูกขึ้นหน้าจอสีแดงแจ้งเตือน “Deceptive site ahead / เว็บไซต์อันตราย” ทันที
อันดับ SEO พังทลายและบัญชีโฆษณาถูกแบน: Google จะถอดเว็บไซต์ที่มีมัลแวร์ออกจากการค้นหา และหากคุณกำลังยิงแอด Google Ads หรือ Facebook Ads ไปที่หน้านั้น บัญชีโฆษณาจะถูกระงับถาวรในข้อหาเผยแพร่มัลแวร์
3 สัญญาณเตือนและวิธีเช็กเบื้องต้นว่าเว็บคุณติดมัลแวร์ตัวนี้หรือยัง?
แม้คุณจะมองไม่เห็นด้วยตาเปล่าตอนเปิดเว็บปกติ แต่สามารถตรวจสอบร่องรอยเบื้องต้นได้ด้วย 3 วิธีนี้ครับ:
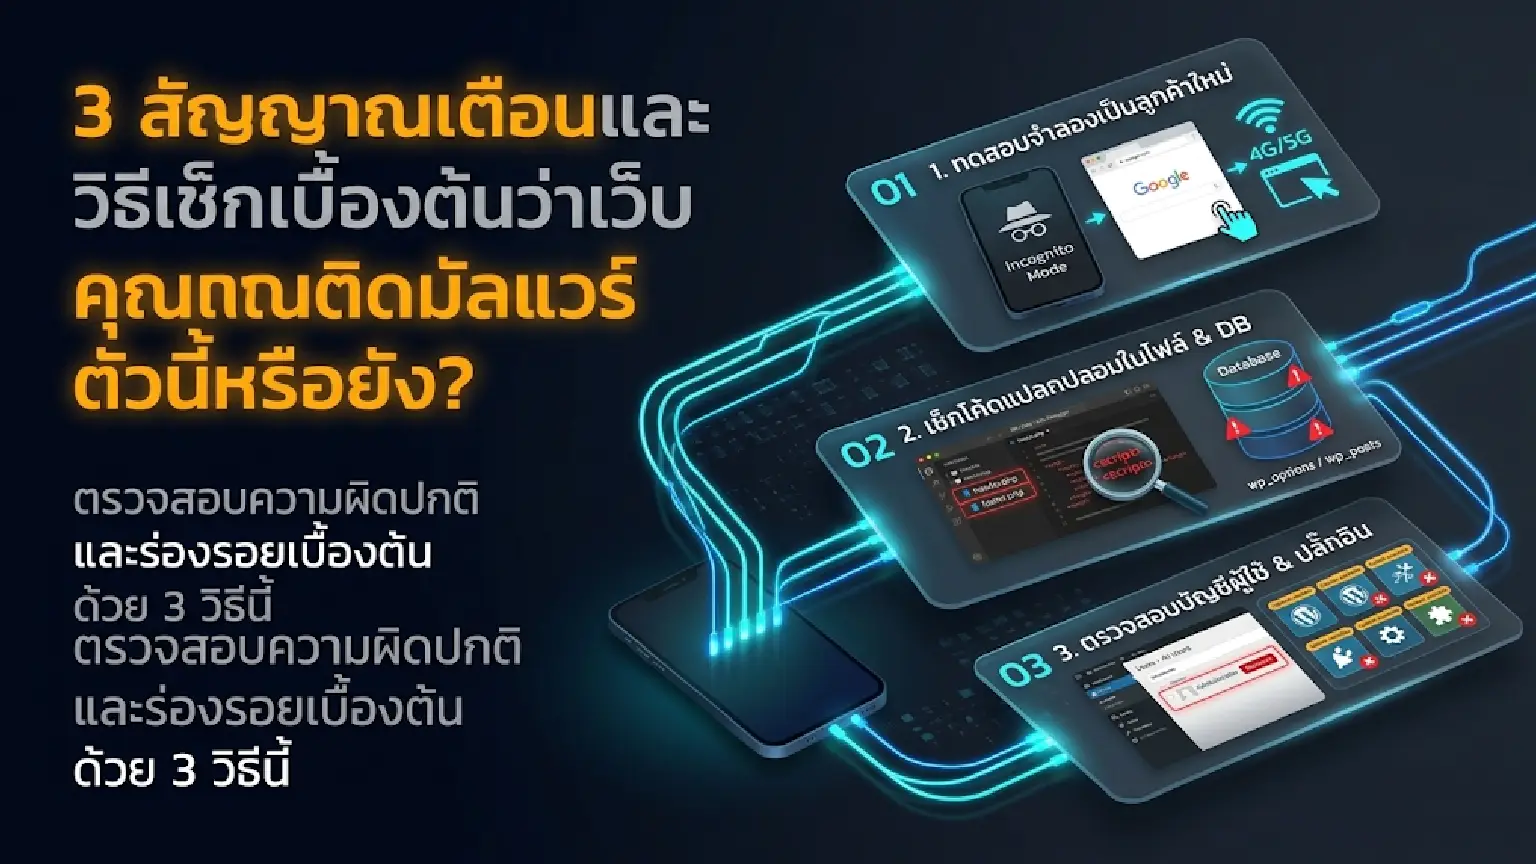
วิธีที่ 1 ทดสอบจำลองเป็นลูกค้าใหม่:
เปิดเบราว์เซอร์โหมดไม่ระบุตัวตน (Incognito Mode) จากนั้นเข้าเว็บ google.com แล้วพิมพ์ค้นหาชื่อเว็บไซต์ของคุณ แล้วลองกดคลิกเข้าเว็บผ่านหน้าผลการค้นหาของ Google (แนะนำให้ลองทำผ่านเน็ตมือถือ 4G/5G ที่ไม่เคยใช้ล็อกอินหลังบ้าน)
วิธีที่ 2 เช็กโค้ดแปลกปลอมในฐานข้อมูลและไฟล์ธีม:
มัลแวร์กลุ่มนี้มักแอบฝังแท็ก <script> ที่ถูกเข้ารหัสอ่านไม่ออกไว้ในไฟล์ header.php, footer.php หรือแอบแทรกไว้ในตารางฐานข้อมูล wp_options และเนื้อหาบทความ (wp_posts)
วิธีที่ 3 ตรวจสอบบัญชีผู้ใช้ (Users) และปลั๊กอินที่ไม่อัปเดต:
เข้าไปดูที่เมนู Users ➡️ All Users ในหลังบ้านว่ามีชื่อบัญชีระดับ Administrator ที่คุณไม่รู้จักโผล่ขึ้นมาหรือไม่ เพราะช่องทางหลักที่มัลแวร์ตัวนี้เจาะเข้ามาคือ ช่องโหว่ของปลั๊กอินที่ไม่ได้อัปเดต หรือการใช้ธีม/ปลั๊กอินเถื่อน (Nulled)
⚠️ ข้อควรระวัง: การกดลบโค้ด <script> แปลกปลอมออกจากไฟล์ header.php เพียงอย่างเดียว ไม่สามารถแก้ปัญหานี้ได้! เพราะแฮกเกอร์ได้ฝังไฟล์ Backdoor และตั้งเวลาการทำงานอัตโนมัติ (Cron Job) เอาไว้ในเซิร์ฟเวอร์แล้ว เมื่อคุณลบออก อีกไม่กี่ชั่วโมงสคริปต์ไวรัสก็จะถูกสร้างกลับมาใหม่อัตโนมัติ และหากปล่อยไว้จนสคริปต์ทำงานผิดพลาด อาจทำให้เกิดปัญหา [เว็บ WordPress ล่ม ขึ้น Error 500 (แทรก Internal Link ไปบทความเว็บล่ม)] ตามมาได้ครับ
กู้คืนความปลอดภัยและชื่อเสียงบริษัท ด้วยบริการล้างมัลแวร์ระดับโครงสร้างจาก Cyber-WP
อย่าปล่อยให้เว็บไซต์ที่คุณสร้างสมความน่าเชื่อถือมาหลายปี กลายเป็นพื้นที่อันตรายสำหรับลูกค้าของคุณ!
ด้วยบริการ [รับแก้ไขเว็บไซต์ WordPress โดนแฮกและล้างมัลแวร์ครบวงจร (แทรก Internal Link ไปหน้าบริการแก้มัลแวร์)] จาก Cyber-WP ทีมผู้เชี่ยวชาญด้าน Web Security ของเราจะเข้าไปจัดการปัญหาให้ถึงต้นตอ:
Deep Malware & Backdoor Removal: สแกนและล้างโค้ดมัลแวร์ที่ซ่อนอยู่ในไฟล์ระบบ ไฟล์ธีม และตารางฐานข้อมูล (Database) ทุกจุด พร้อมถอนรากถอนโคนไฟล์ Backdoor ไม่ให้กลับมาติดซ้ำ
Vulnerability Patching & Hardening: ตรวจสอบและอุดช่องโหว่ของปลั๊กอินที่เป็นต้นเหตุ ปิดกั้นการแก้ไขไฟล์จากหลังบ้าน และตั้งค่า Web Application Firewall (WAF)
Blacklist Removal: ดำเนินการยื่นเรื่องปลดแบนจาก Google Safe Browsing และฐานข้อมูลความปลอดภัยระดับโลก เพื่อให้เว็บไซต์กลับมาเข้าใช้งานได้ตามปกติอย่างรวดเร็ว
ปรึกษาวางระบบ ชำระเงินออนไลน์ ฟรี!
อย่าปล่อยให้เว็บพัง ติดไวรัส หรือโหลดช้า จนเสียโอกาสทางธุรกิจ ให้ทีมงานผู้เชี่ยวชาญของเราตรวจสอบและประเมินอาการเบื้องต้นให้ ฟรี ไม่มีค่าใช้จ่าย
ปรึกษาฟรีผ่าน LINE